

作者: 黄键 ,观源科技
2026 年 10 月 30 日凌晨 4 点 05 分,北京时间。
全球最大的加密货币交易所币安,链上资产开始被批量转出。此后 20 分钟里,至少 10 条区块链上的 热钱包 被依次清空:以太坊约 37.9 亿美元,比特币约 14.7 亿美元,波场约 6.3 亿美元。
按币安自己的口径,涉及资产约 63 亿美元;按链上分析公司 TRM 的统计,是 63.6 亿。
这是有公开记录以来最大的一次加密资产失窃,接近 2025 年 Bybit 那起(15 亿美元)的四倍。
一天过去,技术圈讨论最多的是" 以太坊 新特性被滥用"。但我更在意币安公告里的一句话:
没有发现私钥泄露的证据。
私钥没丢,钱没了。
这几个字,是理解整起事件的钥匙,也是我认为整个密码行业都该重新想一遍的地方。
把链路还原。
攻击的起点不在链上,在一台笔记本电脑。初步调查指向一名负责开发运维( DevOps )的工程师,攻击者通过这台机器进入了一个服务容器,再从容器向热钱包系统提交了一笔未经授权的交易。
因为请求是从内部发出的——来自一台有权限的机器、一个有权限的账号——沿途所有的检查都通过了。签名系统照常工作,用真实的私钥,签出了一份完全合法的签名。
在以太坊上,这份签名做了一件事:把那个热钱包的执行权限,委托给攻击者事先部署的一段合约代码。用大白话说,它签的不是"转一笔钱",而是"把这个账户以后的操作权,交给一段外人写的程序"。
这笔委托一旦生效,就长期有效。此后打进这个钱包的每一分钱,都会被自动扫走。
还有一个细节值得琢磨:攻击者并不知道这个钱包当时确切在哪个交易序号(nonce)上。安全厂商 Aviatrix 的复盘推测,攻击者按连续序号批量取得了约 50 份预签名授权,一次性递上——49 份是废的,1 份命中,就够了。
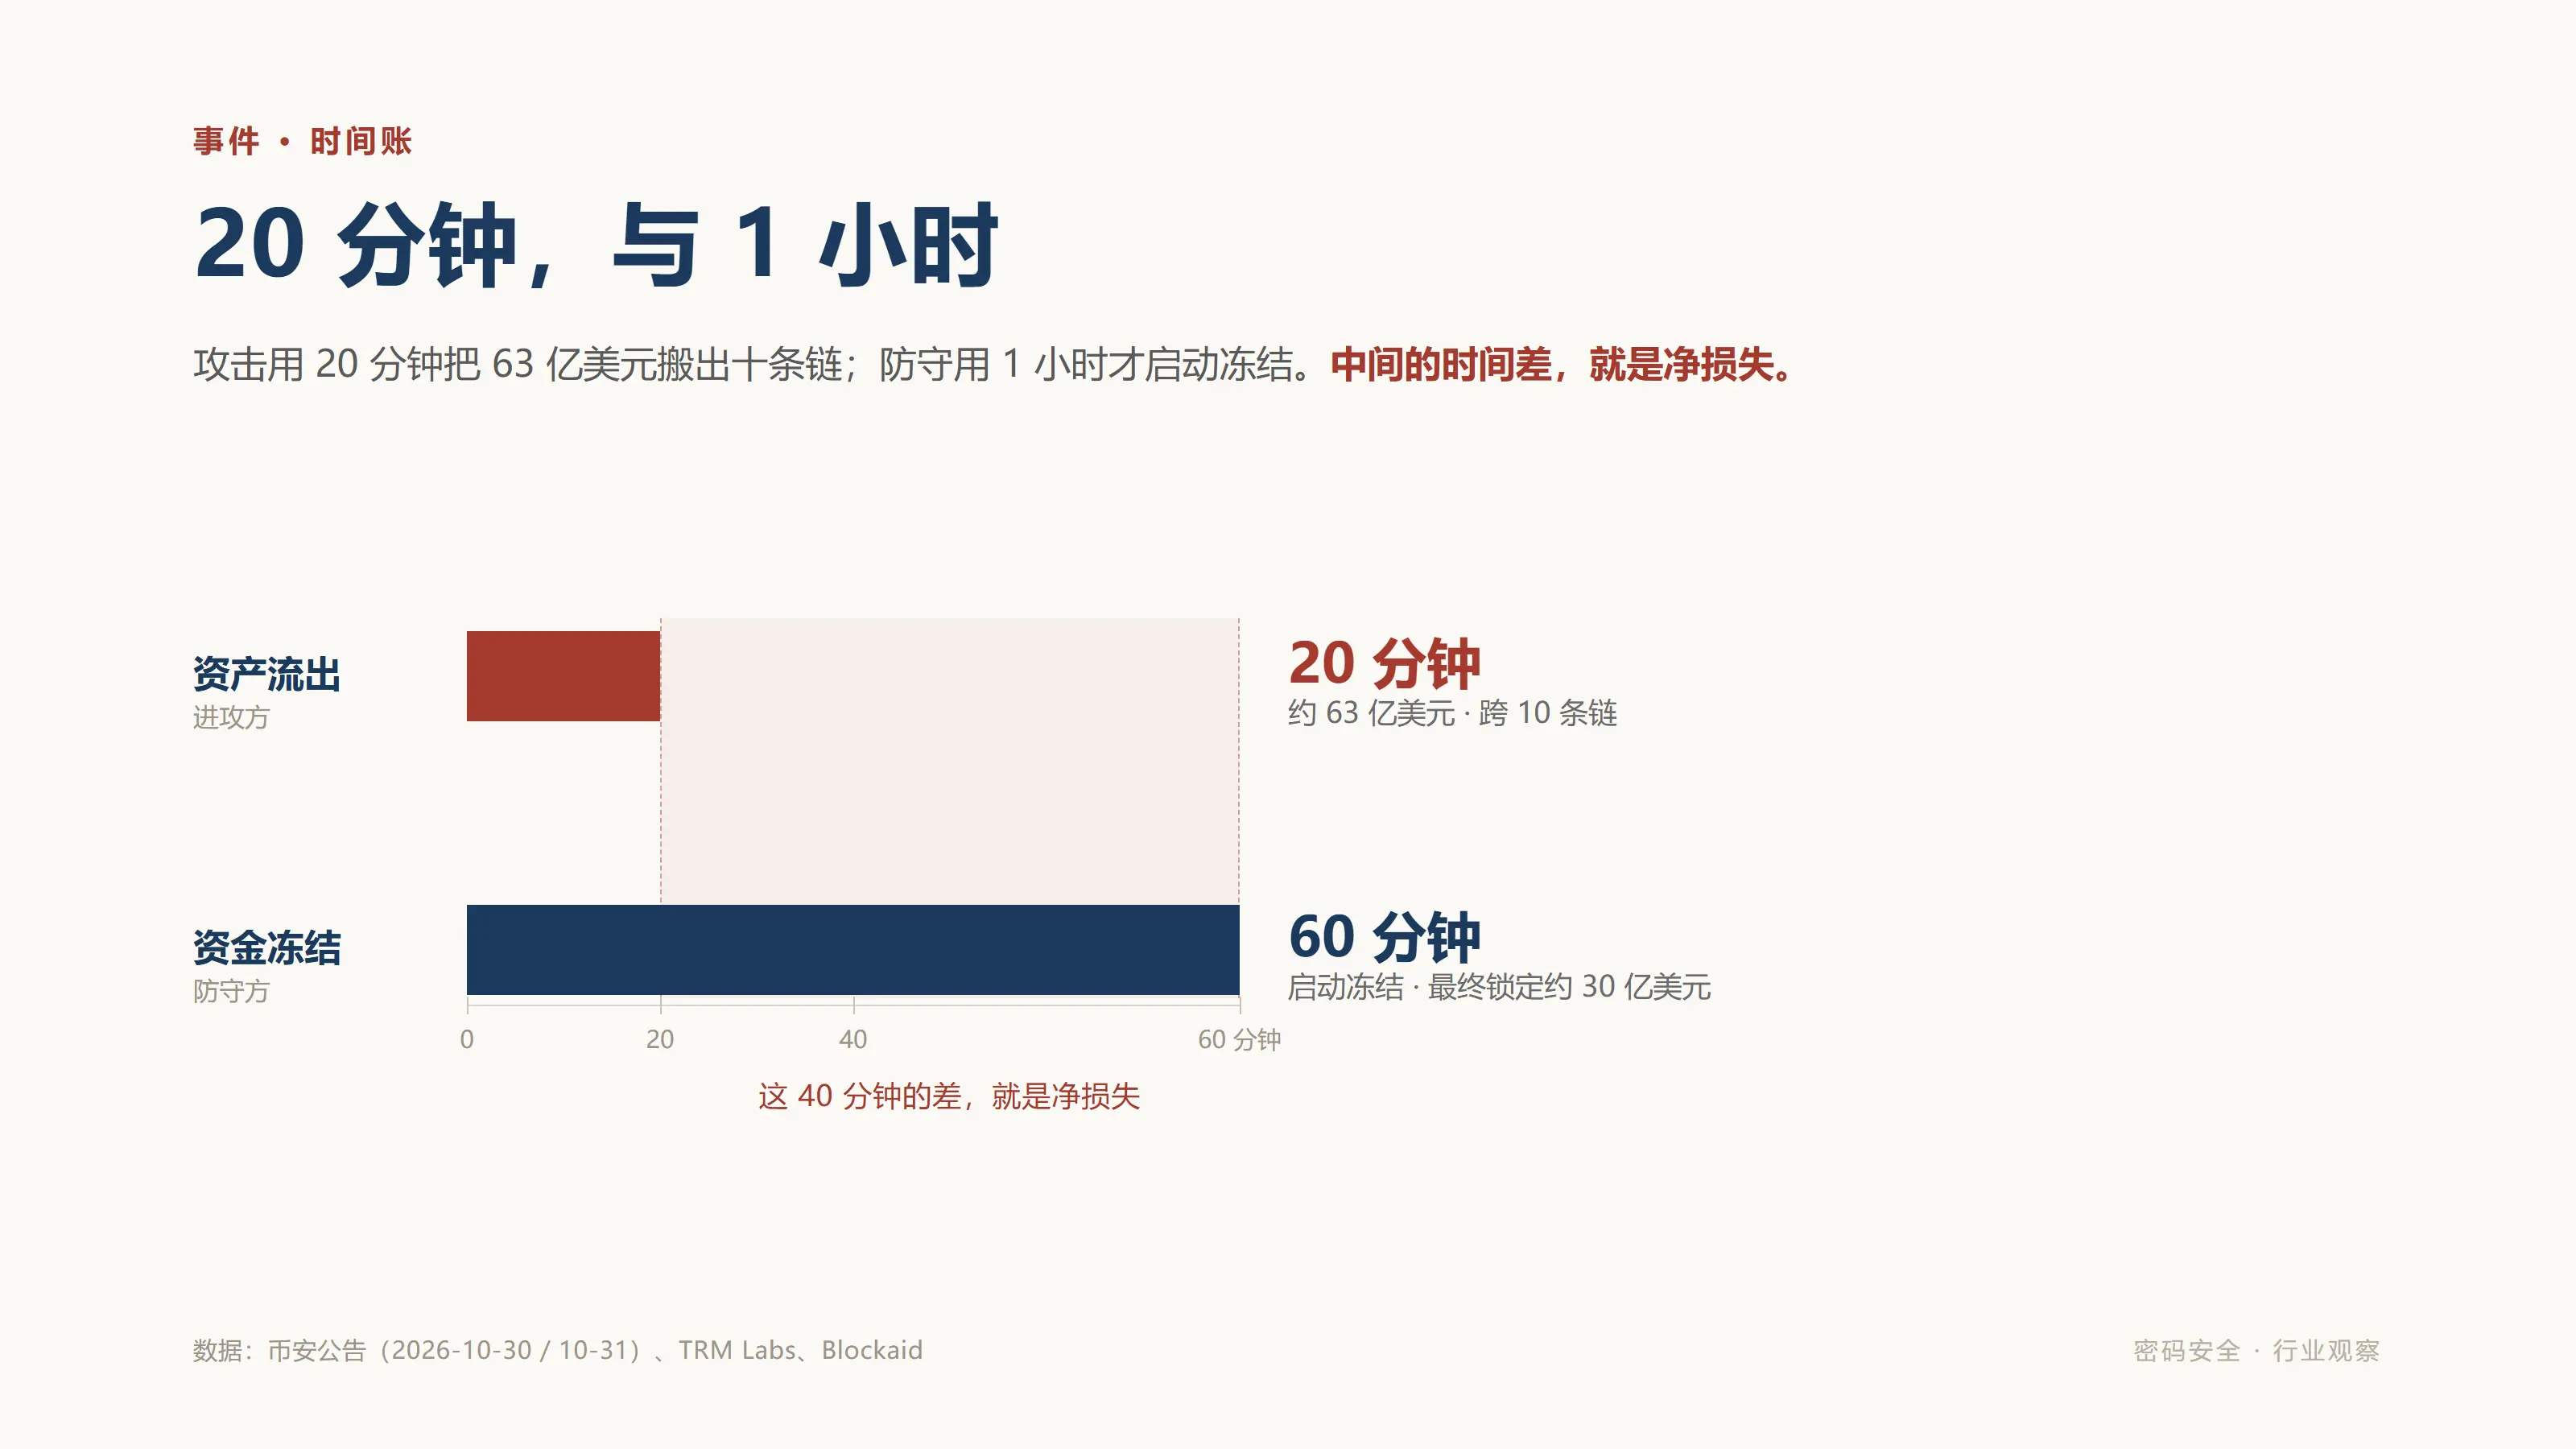
再看时间轴的另一半。安全公司 Blockaid 的自动检测,在清扫发生不到两分钟就标记了异常,11 分钟内完成定性,一小时内攻击者地址被全网标记为恶意,冻结随即开始,最终锁住约 30 亿美元。
一边是 20 分钟搬走 63 亿,一边是 1 小时冻住 30 亿。中间的时间差,就是净损失。
而这一切发生的时候,密码系统没有报任何错。
密码学能证明的事情,只有一件:
这段数据,确实是由持有那把私钥的人签下的。
它证明不了的事,却有一长串:签下它的人当时是否清醒,是否被诱导,是否知道自己在签什么,是否本来想签的是另一件事。
币安这一次,私钥是真的,签名是真的,流程是真的,密码机也是好的。唯一失真的,是意图。
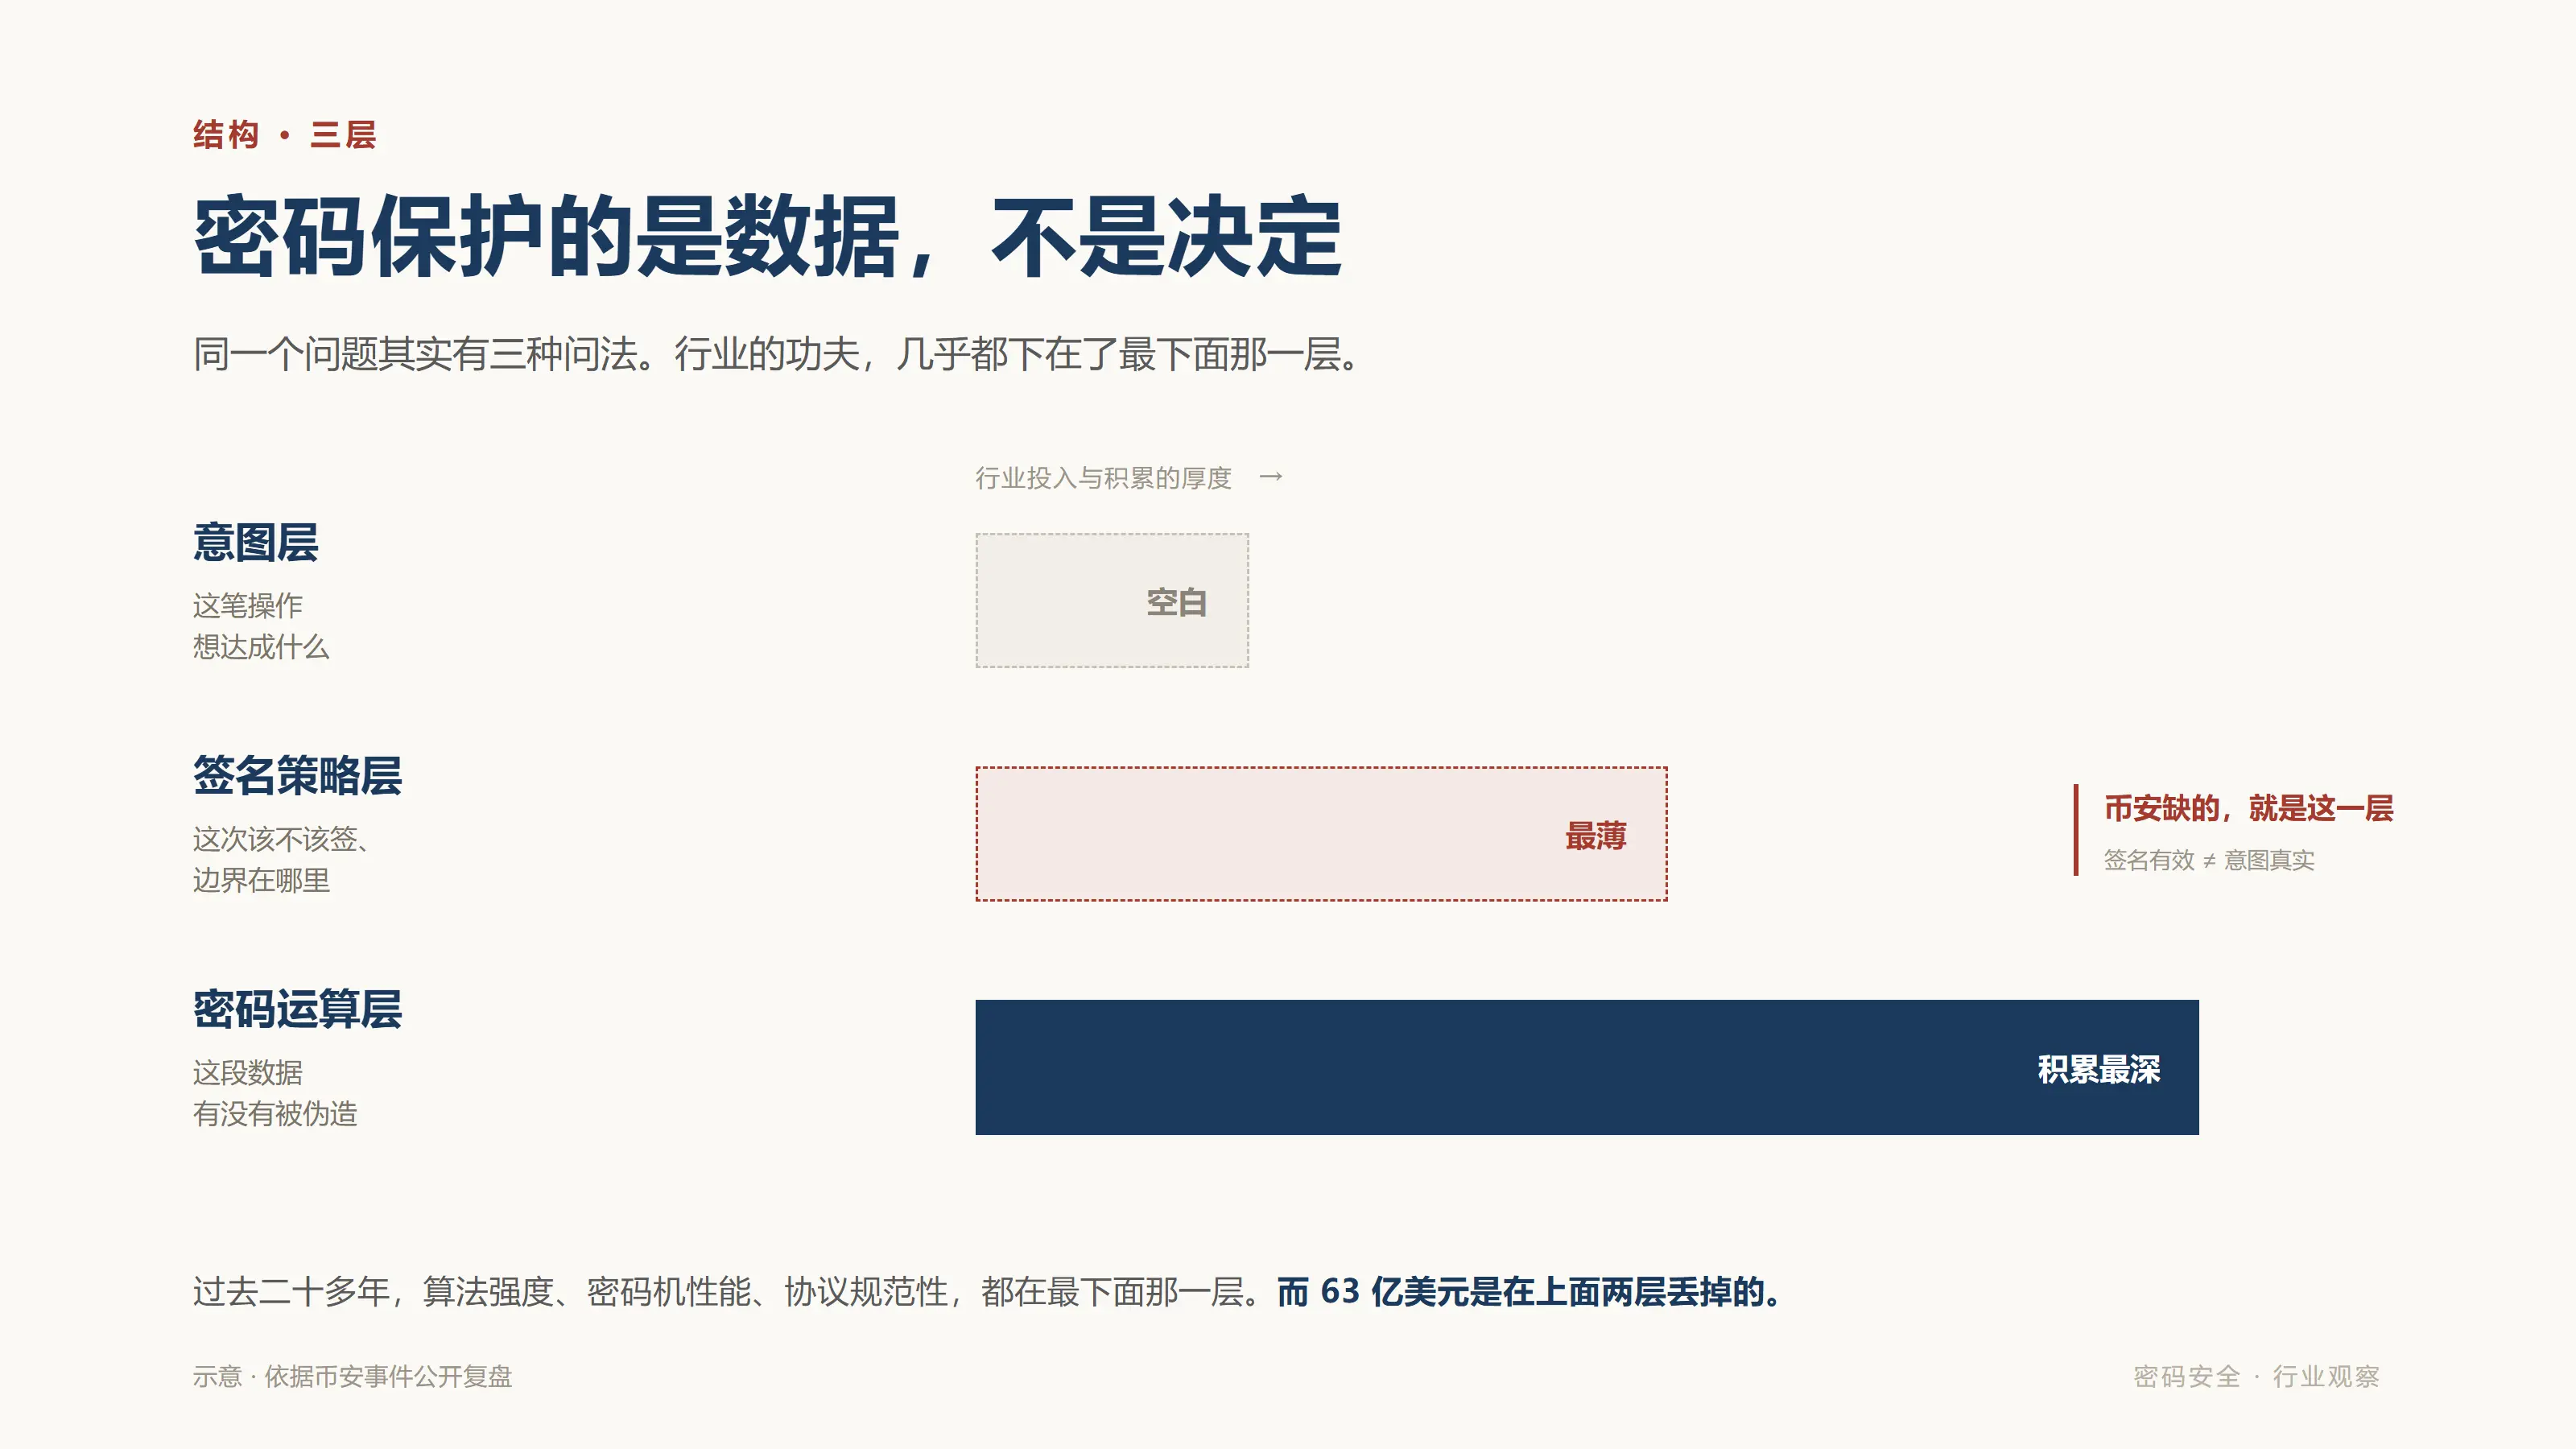
这就是本文想说的那句话—— 签名和签名的意图,是两件事。
我们行业过去二十多年的技术积累,绝大多数都在解决"签名对不对"。算法强度、密钥长度、密码机性能、协议规范性——这些都是真功夫,也确实解决了问题。但它们解决的是"这段数据有没有被伪造",不是"这次操作该不该发生"。
这两件事之间,隔着一整个 签名策略层 。而这一层,恰恰是过去最容易被跳过的,因为它不产生任何评估分数。
有人会说,这是交易所的问题,跟政务系统、医院、银行有什么关系?
关系比看上去大。因为真正的分水岭不在这次事件,而在接下来两三年。
过去,签名这个动作背后总有一个人:他插上 U 盾,他输入口令,他抬头看了一眼金额。人对内容是有判断的,哪怕判断得很粗糙。签名之所以能近似等于意图,恰恰是因为"人"这个环节充当了语义校验器。
现在,这个环节正在被移走。
《国家信息化"十五五"规划》里有两句话,我觉得被低估了。一句在"网信产业生态发展工程"专栏: "推进智能体互信互联互操作,加快多智能体、智能体群等发展……研制智能体身份标识等标准" 。另一句在数据安全部分: "促进分布式数字身份互通互认应用" 。
国家的判断很清楚:机器主体要有身份,要有标识,要能互认。这是必须走的一步。
但请注意,"身份标识"回答的是"它是谁"。它不回答"它此刻被允许做什么",更不回答"它此刻做的事,代表谁的意图"。
而这,恰恰是接下来最要命的一段空白。
设想一个再普通不过的场景。企业给财务 Agent 开了一个签名接口,允许它处理 5 万元以下的付款。某天,一封精心构造的邮件让这个 Agent 相信:供应商账户变更了,需要补付一笔 4.8 万元的尾款。Agent 校验了额度,调用了接口,签了名。
从密码学看,这次签名完美无缺。从业务看,这是一次额度内的标准流程。唯一错的,是意图——那个意图不是企业的,是攻击者的。
区别在于:人被骗,会被"这笔钱给谁、为什么给"这类常识拦住;Agent 被骗,只会忠实地执行它被构造出来的上下文。
所以,当签名的主体从人变成 Agent,"签名有效"和"意图真实"之间的距离会被无限放大。这不是模型安全问题,这是密码工程的接口设计问题——我们把"证明身份"做得很扎实,却几乎没有为"表达意图"设计过任何结构。
一句话: 我们教会了机器怎么签,还没教会它为什么签。
说到这里,得说一句可能不太好听的话。
先把时间线摆清楚。这段历史比很多人以为的更早,也更能说明问题。
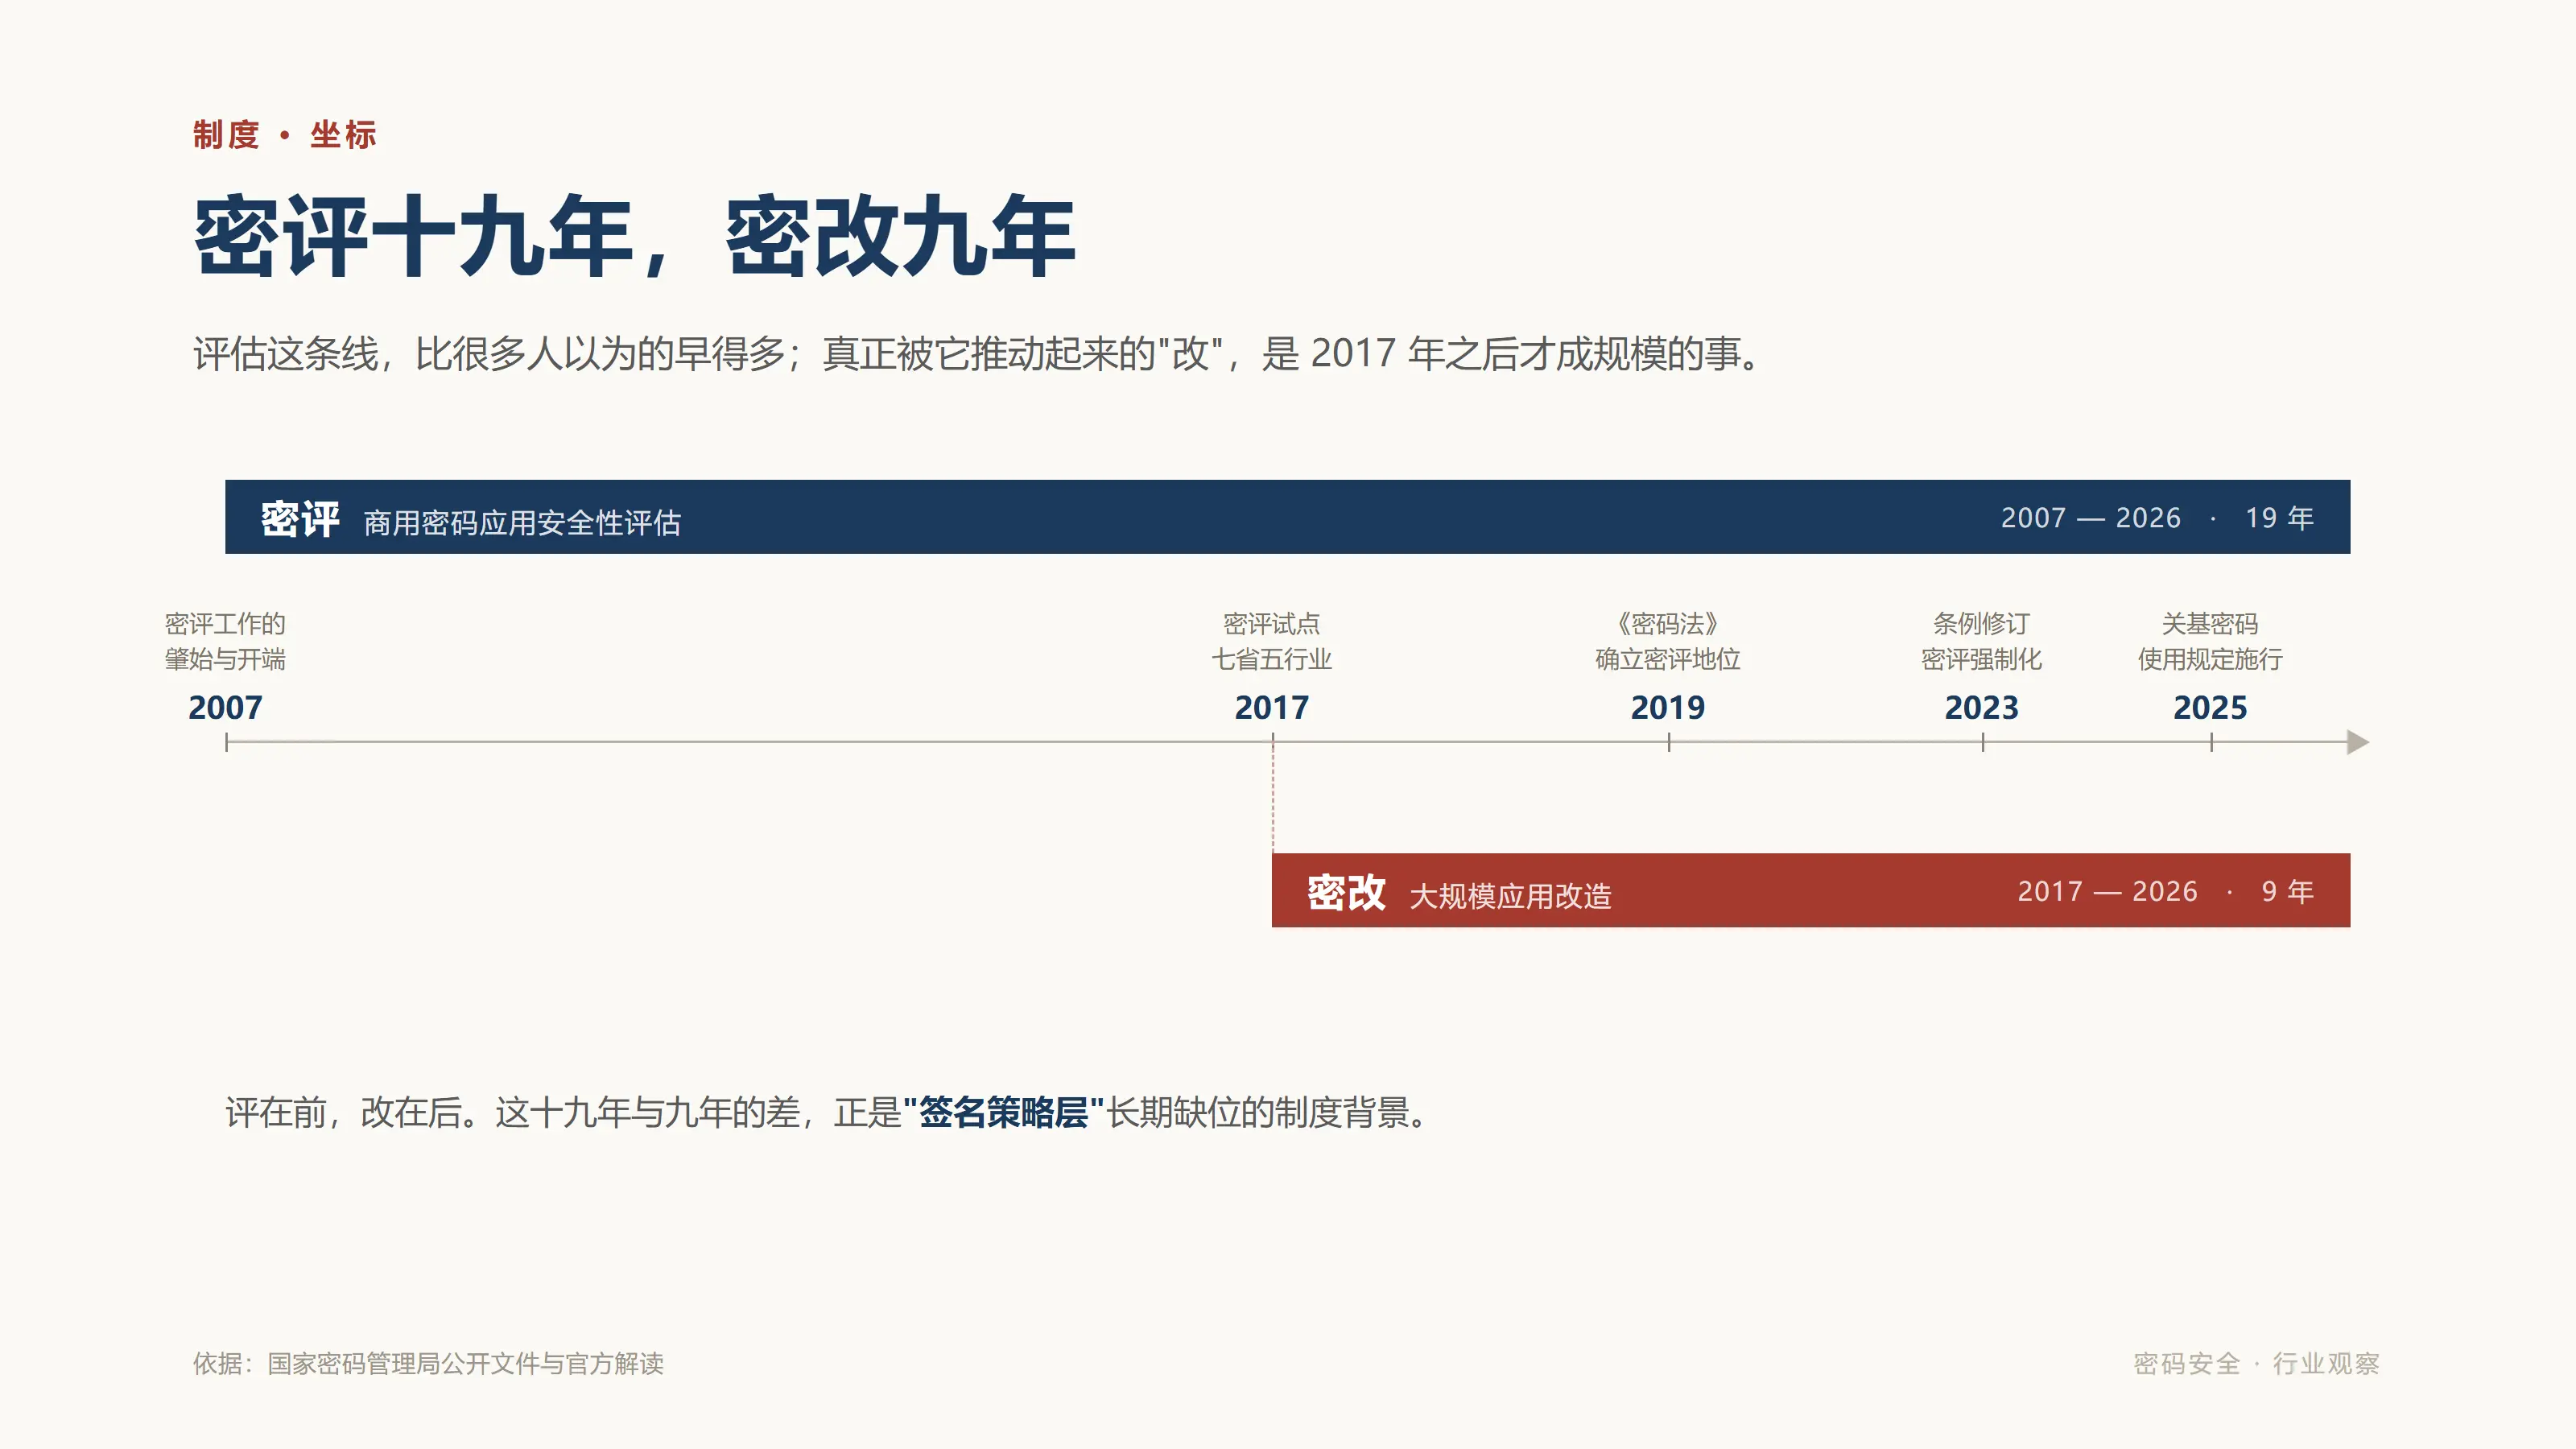
2007 年 11 月,国家密码管理局印发《信息安全等级保护商用密码管理办法》——官方后来的表述是,这是"密评工作的肇始和开端"。2017 年 4 月,七省五行业启动密评试点;同年 9 月,《商用密码应用安全性评估管理办法(试行)》等文件印发,密评制度体系初步建立;2019 年 《密码法》 第一次在法律层面确立密评的地位。到今年,这条路走了将近二十年。
而真正意义上的大规模"密改",是 2017 年试点铺开之后才成规模的。满打满算,不到十年。
这个时间差本身就是一句判断:我们练了十九年的"评",九年的"改",却很少练"用"。
行业里有个提法叫"以评促改"——这四个字其实已经把因果关系说清楚了:评在前,改在后。改,是被评推动出来的。