

作者| Dr. Tom Robinson (Elliptic)
编译| 吴说区块链,元宝
本文内容不构成任何投资财务建议,请读者严格遵守所在地法律法规。请给吴说公众号加上星标,否则可能无法收到推送。
TL;DR:
· 币安被盗约 64.3 亿美元,涉及 11 条区块链。不到 4 天内,攻击者动用约 12,000 个钱包、进行超 40,000 笔交易,速度之快表明洗钱高度自动化。
· 约 28.5 亿美元已被冻结或扣押(约占 44%),剩余约 32.4 亿美元仍在与盗窃相关的地址中,极小部分可能已被套现。
· Tron 链成为洗钱主通道:6.846 亿 TRX 被拆分至约 7,700 个地址,并通过至少 7 座跨链桥转向以太坊。
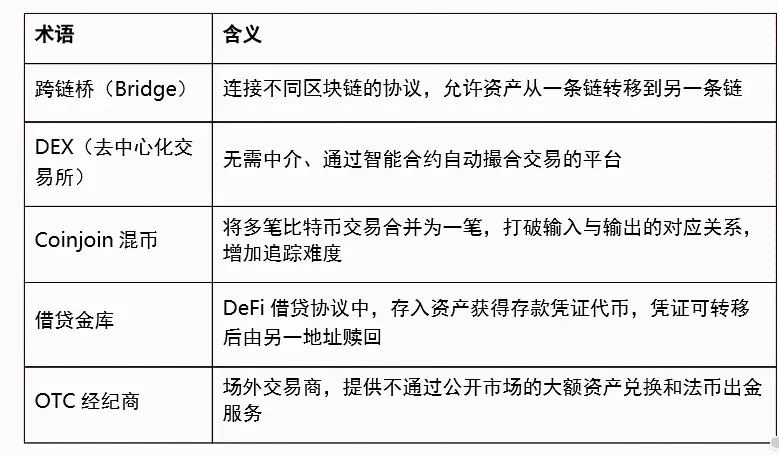
· 攻击者综合运用跨链桥跳转、DEX 兑换、借贷金库存取、Coinjoin 混币等手段,极大增加了追踪难度。
· 参考 2025 年 Bybit 案经验,预计 ETH 将先兑换为 BTC,再通过 OTC 经纪商在数月内套现。
10 月 29 日,全球最大加密货币交易所之一的币安(Binance)被盗取价值 64.3 亿美元的加密资产,涉及 11 条不同区块链。币安表示攻击始于一名工程师的笔记本电脑被入侵。
被盗资金中,34.6 亿美元(54%)是稳定币(如 USDT、USDC)。由于稳定币发行方可以冻结,攻击者的首要任务是将其兑换为无法冻结的资产(如 ETH 和 TRX)。
以太坊上: Tether 在被盗 USDT 到达后 37 分钟冻结了资金。但在冻结前,攻击者已在 Uniswap 等去中心化交易所(DEX)将 4.34 亿 USDT 兑换为 ETH,并将 5,990 万 USDT 抵押在 Aave 借贷协议借出 19,762 枚 ETH。
Tron 上: 攻击者在 Tether 冻结剩余资金前,通过 SunSwap 将 2.34 亿 USDT 兑换为 TRX。
Circle: 在攻击者兑换任何资金前,冻结了全部 8.23 亿 USDC。
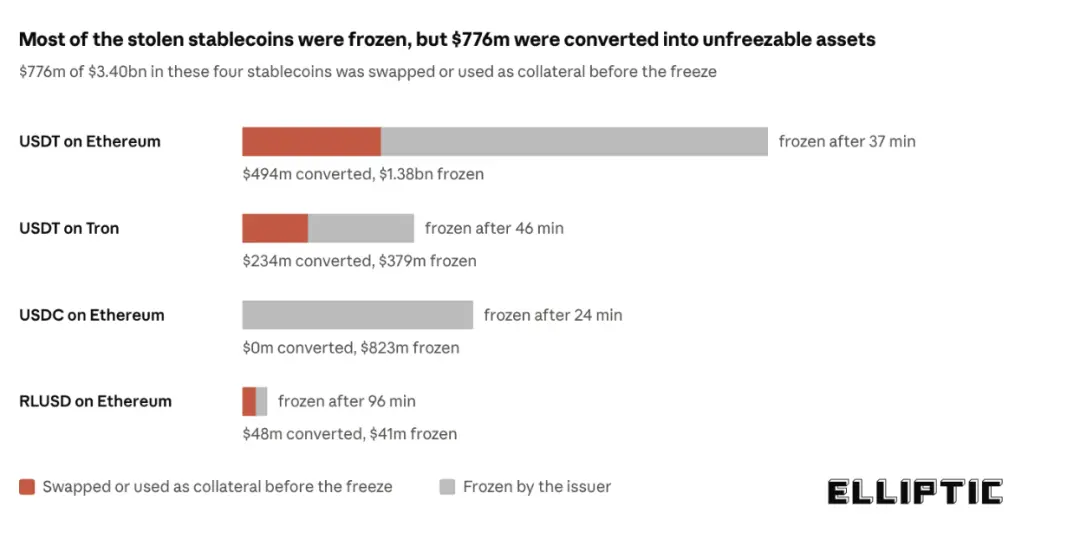
结果: 总计 28.5 亿美元被冻结或扣押,约 7.86 亿美元稳定币在冻结前成功转换。同一半小时内,18,270 枚 BTC 被拆分到 19 个地址,至今未移动。
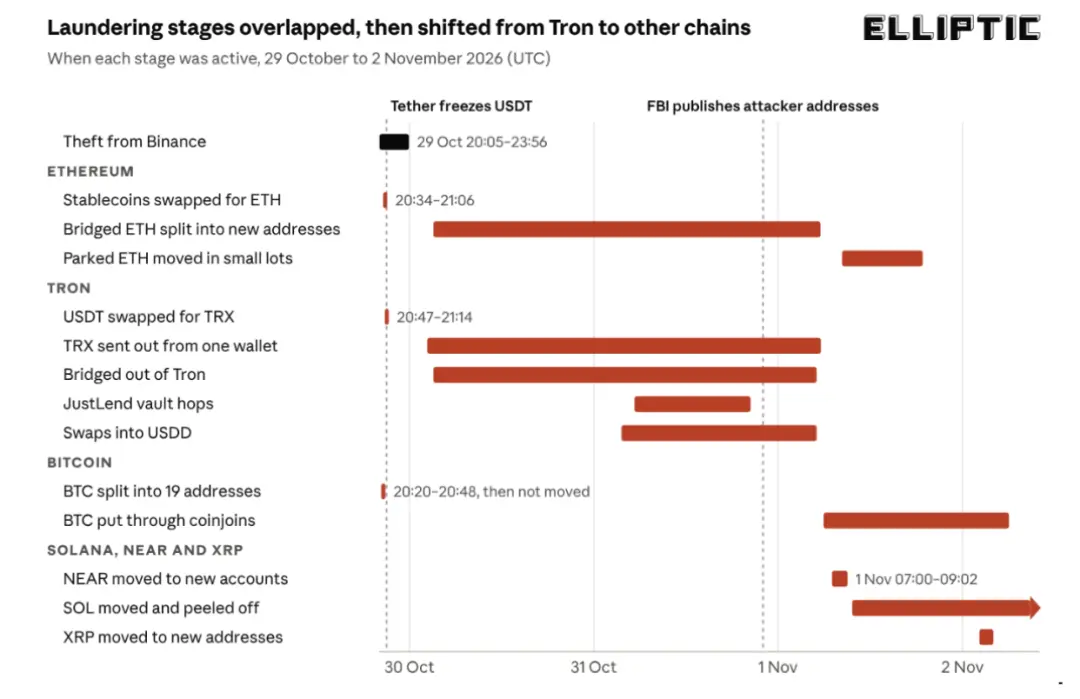
盗窃发生约 5 小时后,10 月 30 日 02:19 UTC,一个分发钱包开始将攻击者持有的 6.846 亿 TRX 小额发送到数百个新地址。最终资金扩散到约 7,700 个地址。
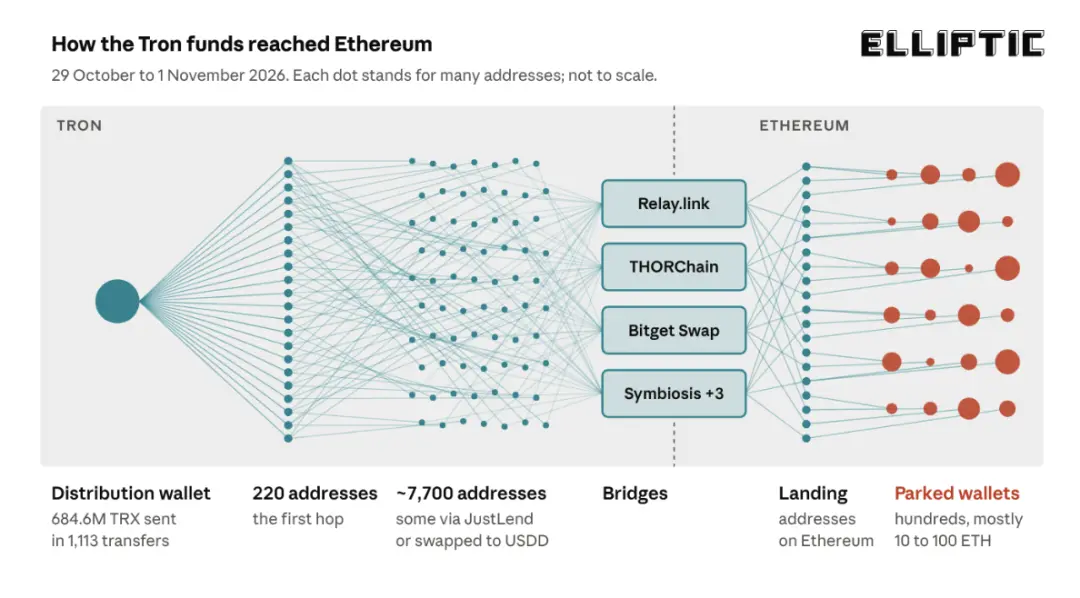
跨链桥: 随后 2.5 小时内,攻击者首次通过 6 个不同的跨链桥转移资金(多为测试金额)。几乎所有 TRX 最终在以太坊上以 ETH 形式支付。迄今至少有 1.47 亿美元通过跨链桥从 Tron 转出。
以太坊上: 到达的 ETH 被转发到新建地址后停止移动。目前约 68,700 枚 ETH 分布在约 850 个较小地址中(多数持有 10–100 ETH)。9 个最大地址持有攻击者 89% 的 ETH,自 10 月 30 日以来未移动。
10 月 31 日,攻击者增加了新的洗钱路线:
· 从 03:36 UTC 起,部分 TRX 被兑换为 USDD(一种标榜“不可冻结”的稳定币)。
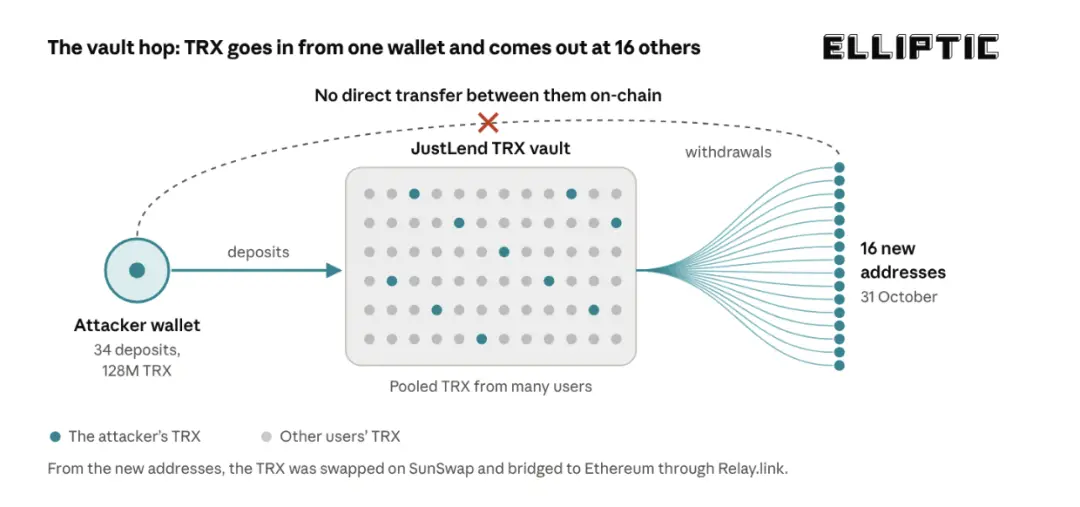
· 从 05:18 UTC 起,一个地址将 1.28 亿 TRX 存入 JustLend 借贷金库,从1个地址存入,提款到 16 个新地址 — — 发送和接收之间无直接转账关联。
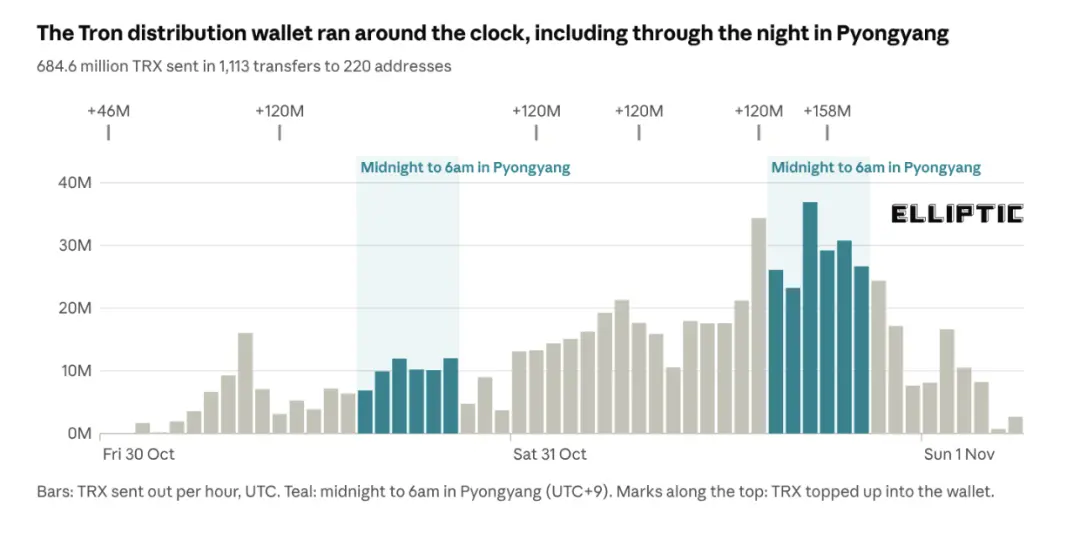
速度提升: 分发钱包从 10 月 30 日多数时间每小时<1,200 万 TRX,提升到 10 月 31 日每小时高达 3,700 万 TRX。在平壤的夜晚也持续运行,最繁忙时(10 月 31 日 08:00 UTC)攻击者的 Tron 钱包在一小时内进行了约 1,300 笔交易。
10 月 31 日晚,FBI 将盗窃案归因于 TraderTraitor 并公布了攻击者地址。
11 月 1 日,Tron 活动基本停止,其他链开始活跃:
· 07:00 UTC 起:NEAR 被转移到新账户。
· 08:19 UTC 起:部分停放的 ETH 开始再次移动(每笔约 10 ETH)。
· 09:38 UTC 起:约一半 SOL 被移到新地址,随后小额剥离。
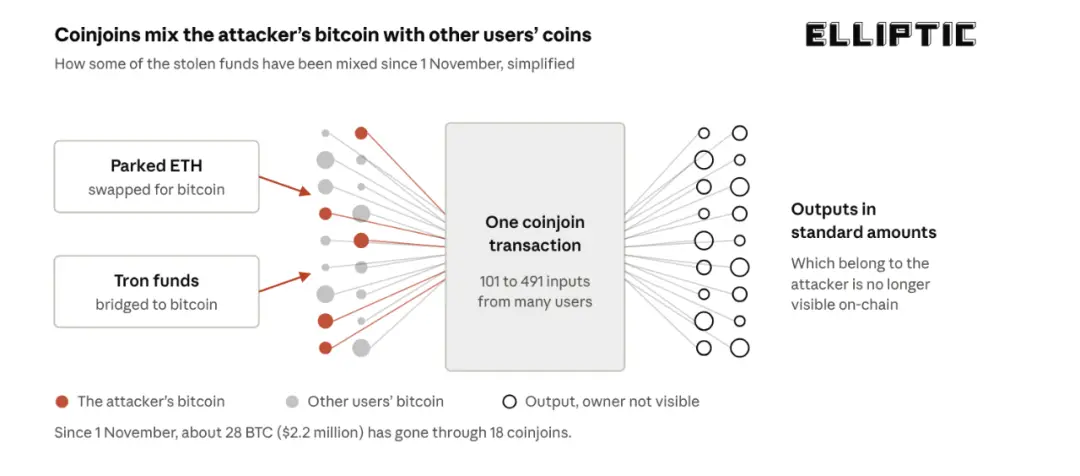
· 首次混币: 从 05:55 UTC 起,来自 Tron 资金的 BTC 开始通过 WabiSabi 协议(Wasabi 钱包等使用的协议)进行 Coinjoin 混币。当天晚些时候,部分 ETH 被兑换为 BTC 并同样进行了混币。截至 11 月 2 日,约 28 BTC(220 万美元)已通过 18 次 Coinjoin 清洗。
11 月 2 日,2.33 亿 XRP 自盗窃后首次移动,被发送到 6 个新地址。Solana 上,攻击者将部分 SOL 兑换为 USDC 再换回,并以与 Tron 相同的方式通过借贷金库转移。
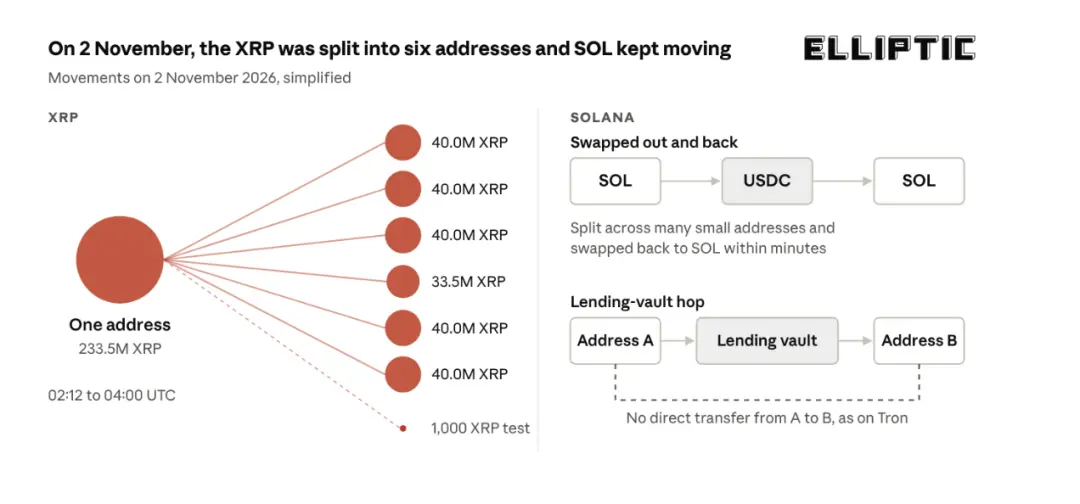
1. 拆分资金到数千个新地址:产生更多需追踪的交易。
2. 通过至少 7 座跨链桥在区块链间移动:存款和支付是不同链上的独立交易。
3. 在 DEX 上交换资产:被追踪的资产不断变化。
4. 跳入借贷金库:发送和接收地址之间无直接转账关联。
5. 通过 Coinjoin 混币 BTC:合并多用户币,打破输入输出间的可见联系。
6. 拆分的附加好处:小额可兑换或跨链而不影响价格;对筛查 incoming funds 的交易所更不显眼;可按攻击者选择的速度分批洗钱。
洗钱速度之快引发了“AI 代理在转移资金”的猜测。但证据表明是常规自动化:固定时间、设定金额、盲目重试,以及相隔数小时分步引入新策略。也有类似人类工作模式的暂停。
Tron 上被盗资金通过约 32,000 笔交易移动,峰值达每小时约 1,300 笔(每 3 秒一笔)。洗钱显然是自动化的,但目前没有发现 AI 代理做决策的证据。
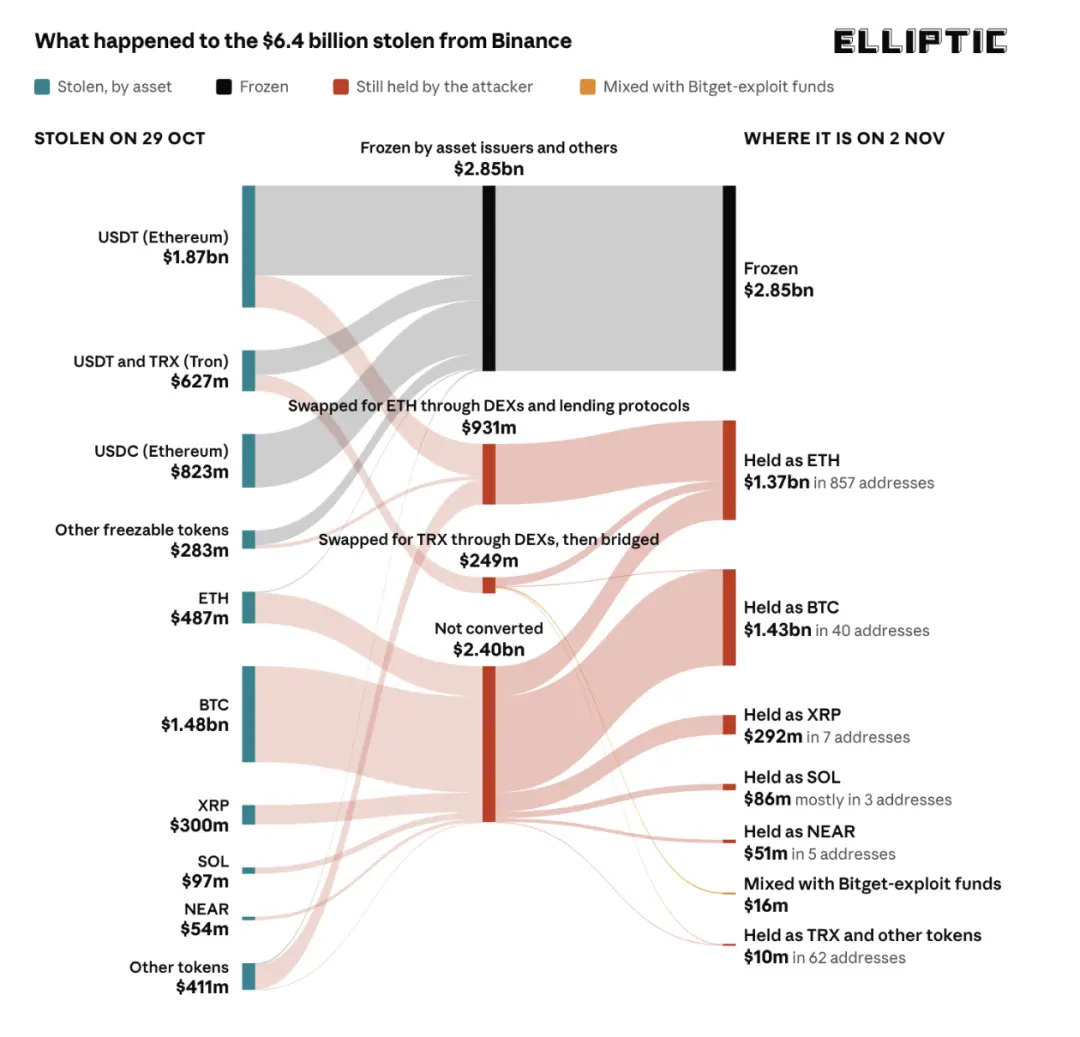
在盗取的 64.3 亿美元中,28.5 亿美元被冻结,约 32.4 亿美元留在与盗窃相关的地址中。大部分尚未被清洗(BTC 和 9 个最大地址中的 ETH),这些资金极可能仍由朝鲜持有。
约 1,600 万美元被发送到也持有 2026 年9 月 Bitget 漏洞收益(同样被认为是 TraderTraitor 所为)的地址。
至于套现:极小部分可能已被套现。要变成可花费的钱,攻击者需要通过交易对手(如中心化交易所或 OTC 经纪商),而那正是资金可被识别和阻止的地方。
参考 2025 年 2 月 Bybit 黑客案:朝鲜在 10 天内清洗了全部 49.9 万枚被盗 ETH(主要兑换为 BTC),套现耗时数月。Elliptic 发现 Bybit 资金最终在 Tron 上转换为 USDT,并通过疑似 OTC 交易服务套现。
币安案洗钱目前较慢。原因包括:ETH 和BTC无法被冻结,不急于一时。金额是 Bybit 的两倍多,快速移动意味着兑换上的巨大损失。FBI 已公布攻击者地址,各服务机构都在监控。
预计:ETH 将通过许多小额交易兑换为 BTC,然后在数月内通过 OTC 经纪商套现。
进一步冻结将更困难。能冻结 44% 的被盗资金已属罕见(Bybit 案仅约 3%)。剩余最佳冻结机会是转运中被短暂捕获的稳定币,以及套现点的中心化服务。
原文来源:Elliptic Insights,作者 Dr. Tom Robinson。本文为翻译整理,仅供信息分享,不构成任何投资建议。