

作者: 韩林
声明:本文为转载内容,读者可通过原文链接获得更多信息。如作者对转载形式有任何异议,请联系我们,我们将按照作者要求进行修改。转载仅用于信息分享,不构成任何投资建议,不代表吴说观点与立场。
全文如下:
关于一个安全思路,以及一个行业回避了多年的问题:你的钱,有一个真正安全的地方吗?
─────
最近一个月,行业又一次被黑客新闻刷屏。2026 年至今已发生超过 600 起安全事件,损失超过 80 亿美元。9 月单月损失 7.68 亿美元,曾是今年最糟的一个月;10 月还没过完,单月损失已经超过 60 亿美元。
但更值得关注的是损失的来源:上半年超过六成的损失来自私钥被攻破和钓鱼,代码漏洞只占一成出头。
在加密世界里,你的钱其实一直没有一个真正安全的地方可以放。
放在交易所:你把安全完全交给了平台。平台汇聚了几百几千万人的资产,天然是全球最顶尖攻击者的首选目标。平台一旦被打穿,所有人一起买单。
放在自己手里:私钥丢失、助记词被拍、钓鱼签名、设备被植入木马……没有客服,没有撤销,没有第二次机会。绝大多数普通用户的安全能力,根本不是专业攻击者的对手。
就连硬件钱包,也不再是安全港。10 月一起针对经销渠道的硬件植入攻击,让用户损失了近 1 亿美元。攻击者已经学会在钱包交到你手上之前,就给它植入间谍芯片。
病根只有一个:single point of failure
十几年来行业给出的答案是"二选一"。但这两条路有同一个病根:single point of failure。
单点在平台,平台被攻破就完了。单点在个人,个人犯一次错就完了。
我们一直在想:能不能不做这道选择题?
我们的思路:不让任何一方单独动用你的资金
Gate 提出一个保险箱(Vault)的思路。核心原则只有一句话:不让任何一方单独拥有动用资金的能力。
私钥通过 MPC 拆成三个分片,分别由你的设备、Gate、一家灾备恢复方持有。完整私钥从头到尾不会出现在任何地方。
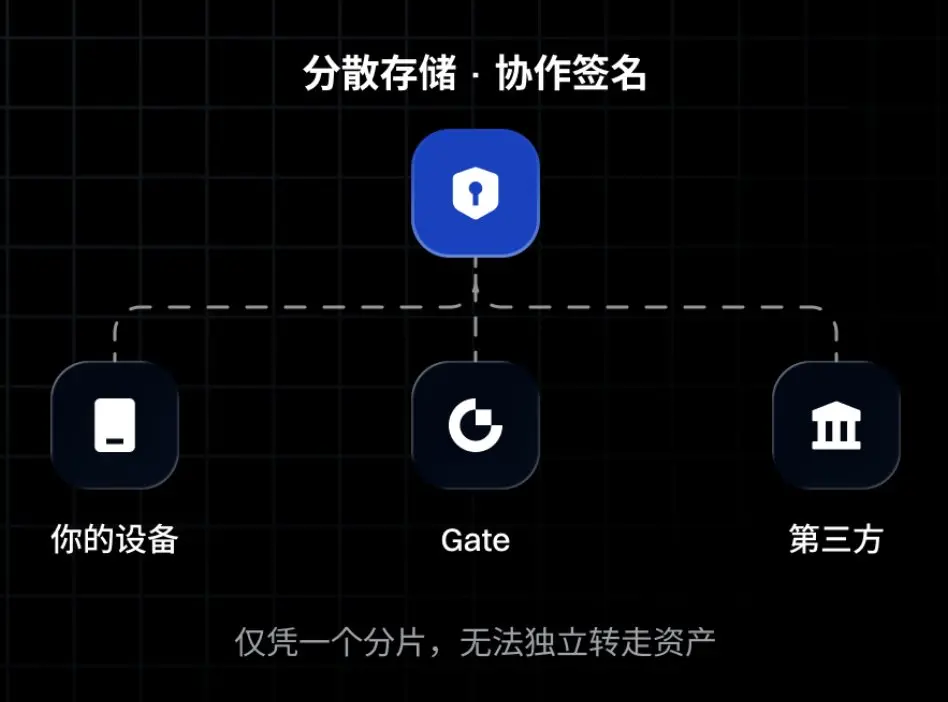
平台被攻破?就算有人攻破了平台这一侧,他只拿到一片,动不了你一分钱。
你自己出事?手机丢了、备份密码忘了,Gate 加第三方可以帮你恢复——但只能在你本人完成身份验证之后。
再加一道锁:Vault 转出有 48 小时延迟,期间你随时可以冻结。就算有人同时拿到了你的设备和账号,钱也到不了他手上。
极端情况下,哪怕 Gate 的服务不可用了,你用设备分片加第三方分片,通过开源工具就能把资产恢复出来,不需要 Gate 参与。
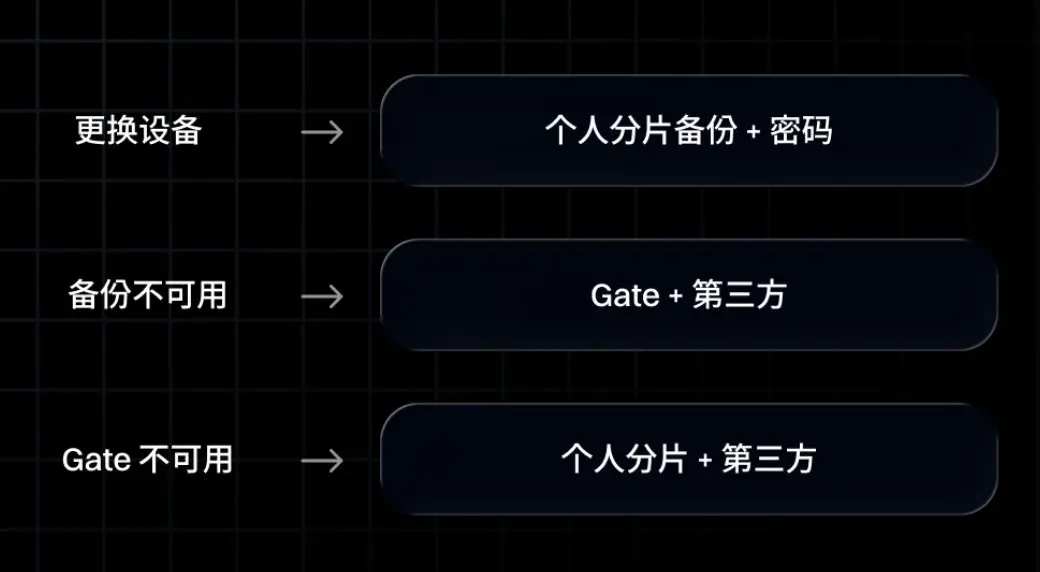
一句话:平台出事你没事,你出事平台兜底。
两边同时出事,才可能出问题——而这个概率,远低于任何单点。
MPC 不是新东西,新的是让普通人几步就能用上
MPC 和多签不是新东西,机构早就在用,也不是只用 MPC 就可以的防住的。我们做的,是把机构级的密钥管理变成一个普通用户几步就能开通的产品,再把交易所的风控能力接进去,这是之前从来没有人做过的。
它不是"更安全的交易所",也不是"更好用的钱包"。而是在交易所和自托管之间,补上了一直缺失的那一层。
最后,这套思路不应该只属于 Gate
平台被盗也好,用户被盗也好,受伤的都是整个行业的信任。我们愿意把这套架构的思路和在真实用户场景里踩过的坑开放出来,和同行一起讨论。
如果更多平台用类似方式托管用户资产,整个行业的安全水位会上一个台阶。