


原文作者:WhiteRunner
过去几年,交易所遭遇大型安全事件并不罕见,攻击入口也从热钱包、签名系统逐渐延伸到内部权限和第三方服务。随着系统越来越复杂,交易所需要防守的边界也越来越大。
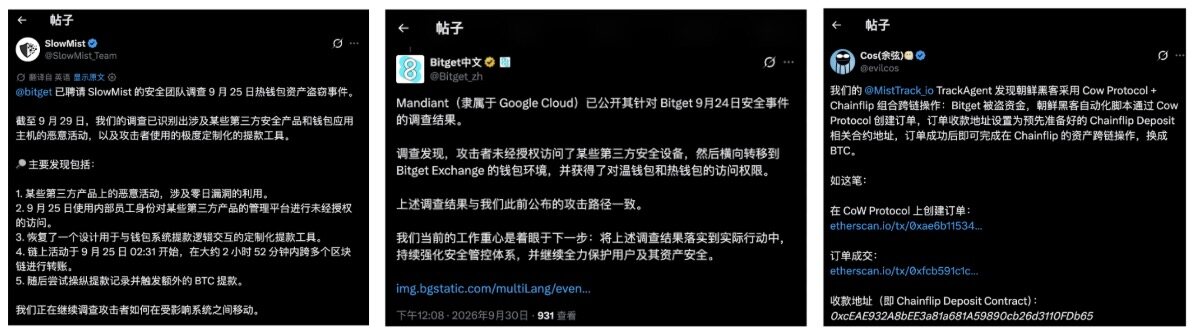
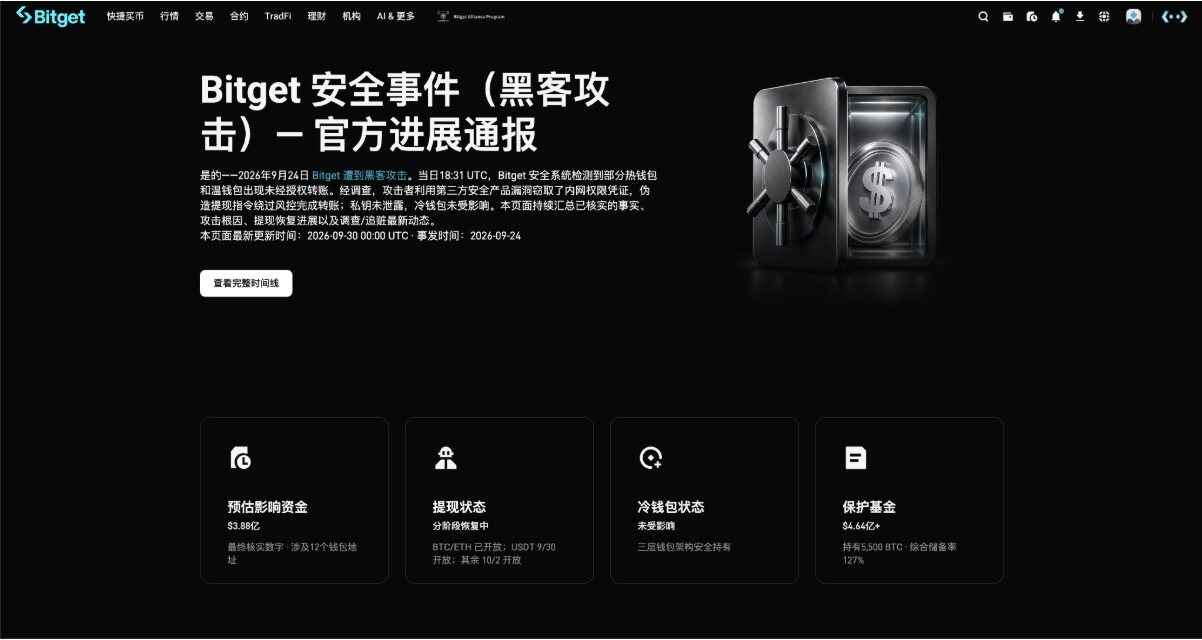
9 月 25 日,Bitget 遭遇安全事件,最终确认约 3.88 亿美元资产受到影响。CEO Gracy Chen 随后在直播中表示,这是平台运营八年来首次发生此类安全事件。根据 SlowMist 公布的调查结果,最早发现的恶意活动涉及一款第三方安全产品节点上的零日漏洞。Mandiant 与 SlowMist 的调查均将攻击路径指向第三方安全基础设施遭入侵,并最终进入 Bitget 的钱包环境。
事故发生后,Bitget 宣布由用户保护基金承担损失。事发时,这只 2022 年设立的基金持有 5,500 BTC,价值超过 4.64 亿美元。Gracy 承诺,保护基金在使用后将于一周内补足至 3 亿美元,恢复至 2022 年设立时确定的基准规模。9 月 30 日,这一承诺已如期兑现。
提现也开始按照此前公布的时间表恢复。9 月 28 日 16:00 BTC 首先开放提现,29 日 ETH 恢复提现后相关热钱包从净流出迅速转为净流入,很快余额甚至已略超提现开放前的初始水平,用户的信任正在回归。截至发稿时,所有币种均已恢复提现。
从近 4 亿美元被盗,到提现恢复、资金重新流入,中间只过去了几天。黑客究竟如何在私钥没有泄露的情况下转走资产?一只准备了四年的保护基金如何真正派上用场?Bitget 又做了什么,让事件开始出现转折?
黑客利用零日漏洞攻破第三方安全产品
这次攻击比较特殊的一点,是 Bitget 的私钥没有泄露,冷钱包也没有被攻破,更不是智能合约漏洞。黑客找到的突破口,竟然是平台使用的一款第三方安全产品。
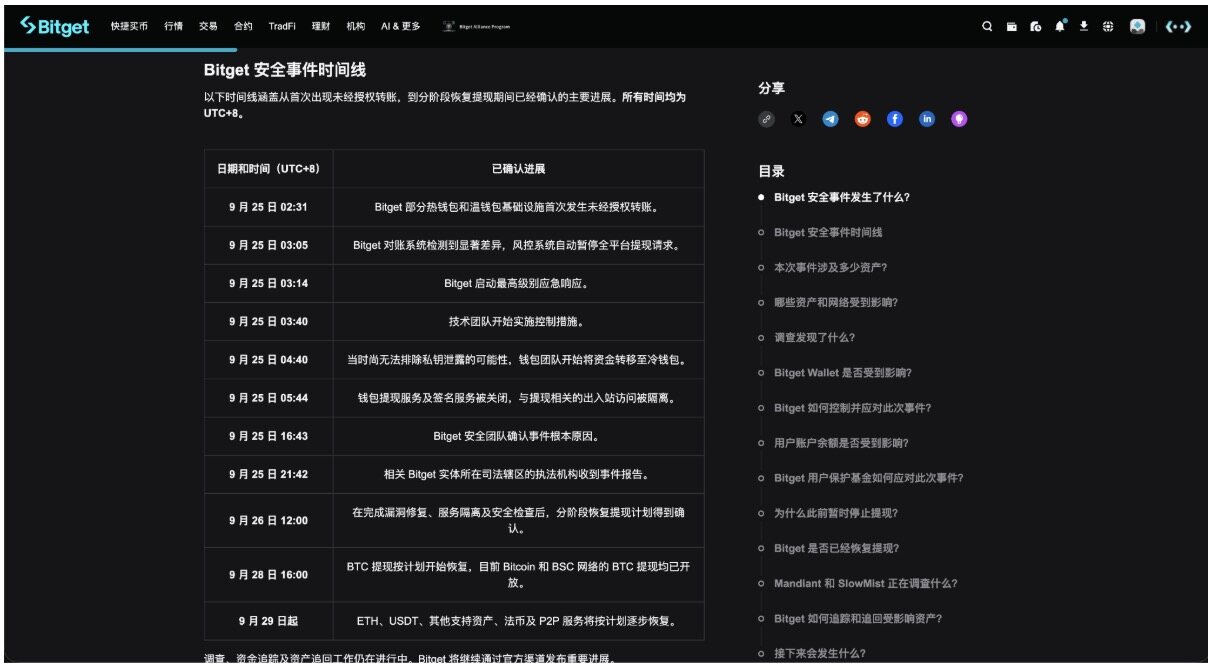
根据 Bitget 目前披露的调查结果,北京时间 9 月 25 日 02:31 左右,链上出现了最早确认的相关小额转账,随后开始出现更大规模的资产转移。
Gracy 在接受 The Block 采访时表示,从 02:58 至 04:09,攻击者通过 Ethereum、XRP、Zcash、BNB Chain、Base、Arbitrum、Optimism 和 Avalanche 等多个网络进行了 17 笔大额交易。随着后续统计补充,Bitget 最终确认此次事件影响约 3.88 亿美元资产。
03:05,也就是第一笔大额转账发生约 7 分钟后,Bitget 的对账系统发现明显资金差异并触发全平台提现阻断;03:14,平台启动最高级别应急响应。由于当时还不能排除私钥泄露,钱包团队随后将资产向冷钱包转移,并关闭钱包提现和签名服务。
随后,安全团队确认事件根因。按照目前公布的攻击链,黑客利用的是一款第三方安全产品此前未知的零日漏洞。
所谓零日漏洞,是指厂商和使用方此前尚未掌握、也没有现成补丁可以提前部署的安全缺陷。换句话说,这是一条此前未知的攻击入口。接下来发生的事情,才是理解这次近 4 亿美元损失的关键。
利用这一漏洞,攻击者通过第三方安全产品的漏洞窃取了内网权限凭证,向钱包系统伪造提现命令,欺骗钱包执行了绕过风险校验的异常转账。整个过程私钥未泄漏、冷钱包也未受影响。
Gracy 此后还透露,攻击者完成操作后删除了部分相关痕迹,增加了调查和还原攻击过程的难度。
Bitget 此后停用了受影响的第三方功能,并重新签发内部凭证、收回和重新拆分高敏感权限,同时对提现增加独立校验。Mandiant 和 SlowMist 目前仍在参与独立取证调查和资金追踪。
这次事件给行业留下的一个直接警示是,交易所的安全边界已经不只是私钥和冷钱包。安全软件、钱包基础设施以及其他能够接触核心系统的第三方服务,本身也可能成为攻击入口。
保护基金开始动用,提现按时间表恢复
事件发生后,接下来真正检验一家交易所的,是当面对损失该由谁来承担,管理层如何面对和安抚用户。
Bitget 首先动用了保护基金。
这只基金在 2022 年设立,并长期以 3 亿美元作为基准规模。事故发生时,基金持有 5,500 BTC,价值超过 4.64 亿美元,足以覆盖最终确认的约 3.88 亿美元受损金额。
Bitget 随后明确表示,由保护基金承担此次事件造成的资金影响,用户账户余额不受影响。
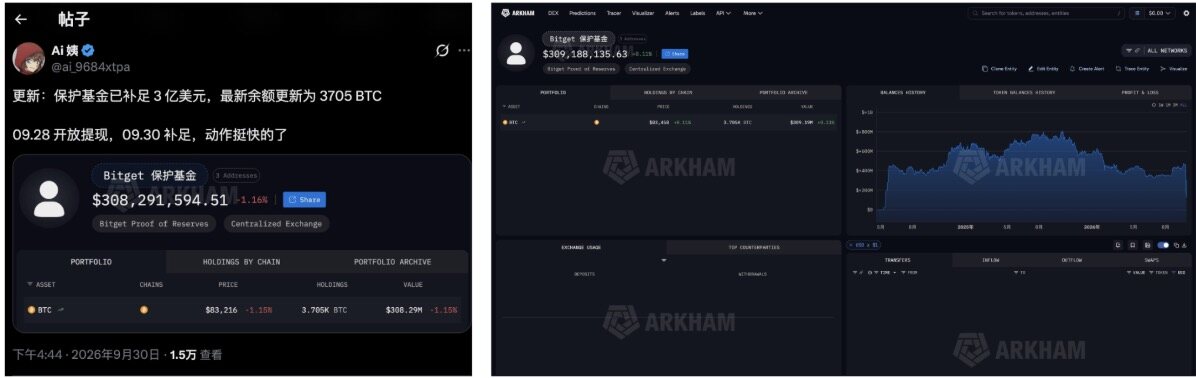
9 月 28 日 BTC 恢复提现之前,链上已经可以看到保护基金开始向热钱包调拨资产。链上分析师 Ai 姨监测到,最初有 2,042.28 BTC 从相关保护基金地址转入 Bitget 热钱包( Bitget 保护基金链上监测 )。
这是Bitget 此次处理最值得行业参考的地方之一。
这个保护基金不是事故发生以后临时宣布的赔付方案,而是在四年前就已经建立。资金长期储备,钱包地址公开可查,同时有明确的规模基准;真正发生事故以后实际调用,使用之后再按照原来的标准补充。
保护基金解决了损失承担的问题。这一次,近 4 亿美元的损失最终没有转嫁给用户。Gracy 表示,Bitget 将在一周内把保护基金重新补充至至少 3 亿美元,从链上监测情况来看已如期履行。
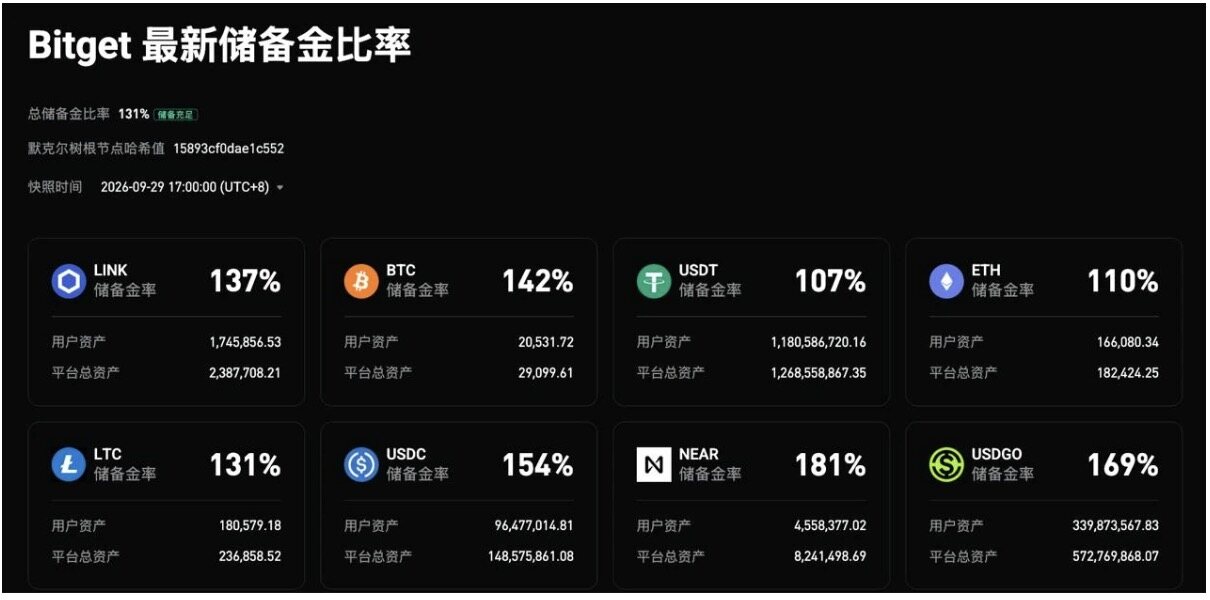
Bitget 也在 9 月 30 日发布第 47 期储备金证明(PoR),总储备金率达 131%,覆盖 19 类资产。其中,BTC、ETH、USDT 及 USDC 的储备金率分别为 142%、110%、107% 和 154%。
资金之外,Bitget 这几天的沟通方式同样值得关注。
Gracy 在面向社区的直播中连续回应了约三个小时,谢家印也持续通过社交媒体和社区更新进展。直播三个小时本身不是重点,更重要的是,在事故最混乱的几天里,管理层始终站在前台回应问题。
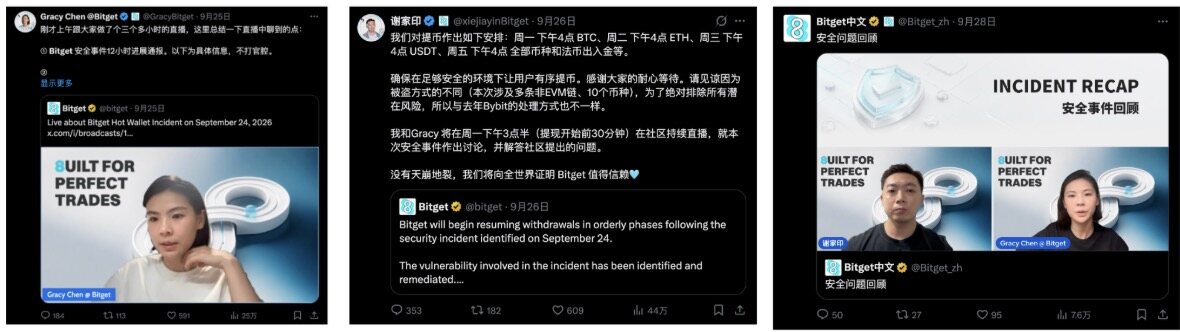
而且几次关键发声基本都给出了明确的信息或下一步方案。
损失由谁承担,很快明确由保护基金覆盖;影响金额从 3.516 亿美元调整至 3.88 亿美元后,解释了数字变化的原因;攻击入口没有确认之前,没有急于给攻击者身份和攻击方式下结论;调查取得进展以后,再陆续公布第三方安全产品、零日漏洞、高权限凭证和伪造提现指令等细节。
提现恢复也是一样。
此次事件涉及多个币种和多条网络,排查范围并不局限于一个钱包。Bitget 没有一次性恢复全部提现,而是在逐一确认相关钱包、网络和风险排除后分批开放。
9 月 26 日,平台公布了具体的恢复时间表:9 月 28 日恢复 BTC,9 月 29 日恢复 ETH 及相关网络,9 月 30 日恢复 USDT 及相关网络,其他代币、法币和 C2C 服务安排在 10 月 2 日恢复。发稿前已查实全部如期恢复。
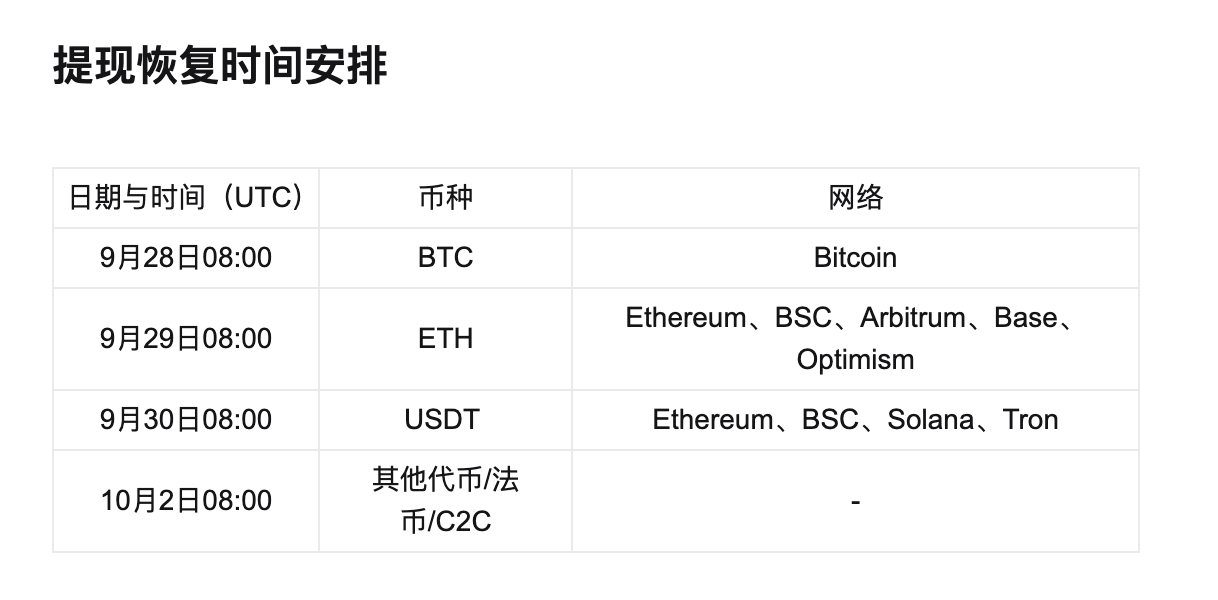
考虑到这是一次涉及多个币种、多条网络、第三方软件和内部权限的大型安全事故,先给出具体到日期和时间的恢复计划,再一项项兑现,这一点值得肯定。
保护基金提前四年准备,真正出事以后拿出来用;管理层持续面对社区;确定的信息及时公布,不确定的信息不抢着下结论;恢复计划给出明确时间,再按照时间执行。
这一系列干净利落的行动让许多人看待 Bitget 更加积极。
事件拐点已现,资金重新净流入
9 月 29 日 ETH 恢复提现后,链上很快出现了一个值得关注的变化。
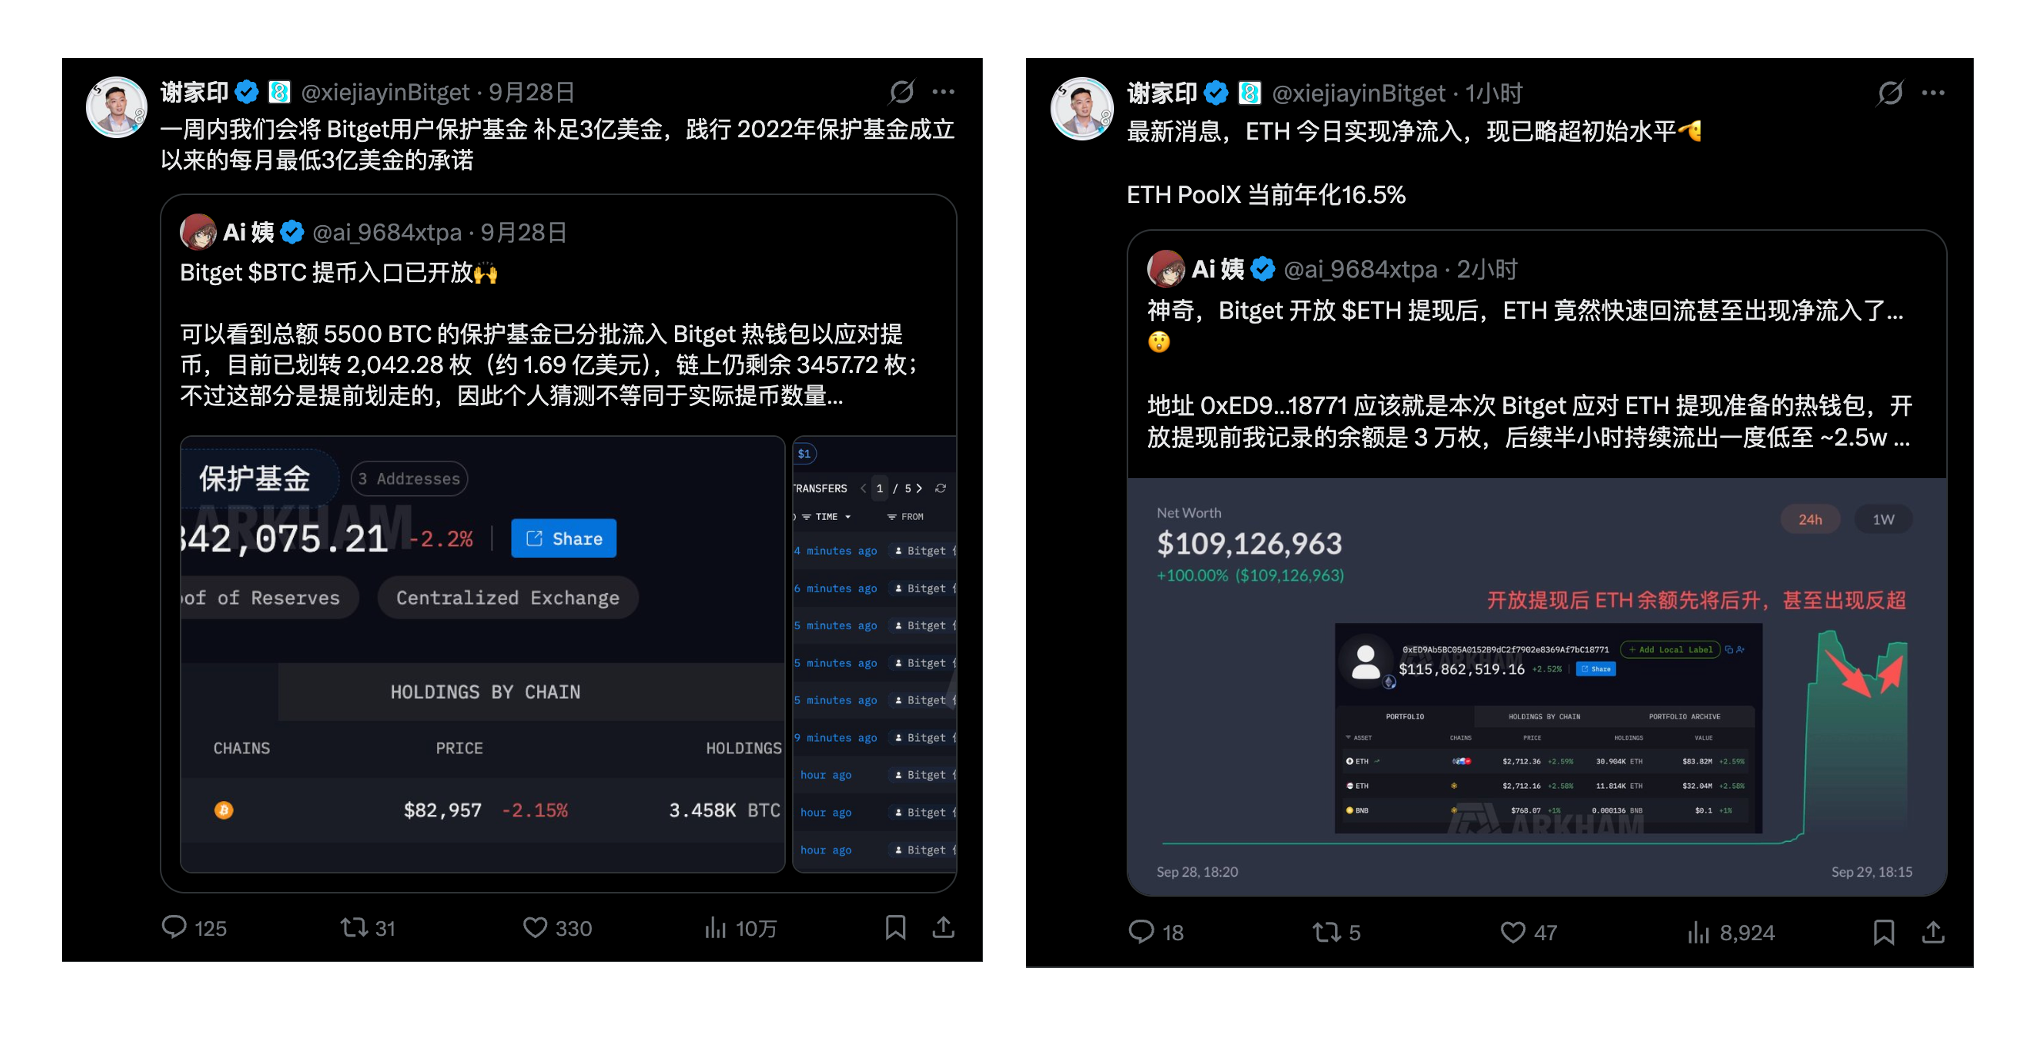
据链上分析师 Ai 姨监测,Bitget 为应对 ETH 提现准备的相关热钱包,在提现开放后的半小时内,余额重新回到 3 万 ETH 以上、超过初始值。
Bitget 随后公布的数据显示,恢复提现后的第一个小时,ETH 流入约 9,674 枚、流出约 9,023 枚,净流入约 651 ETH。9 月 30 日数据显示,24 小时平台资金流入金额达 2.31 亿美元,与今年 8 月日均资金流入金额 2.45 亿美元接近,没有出现市场此前担心的单向资金外流,反而能看到市场的信心回暖。
与此同时,为了回馈用户的信任,Bitget 也开始推出多项激励活动。
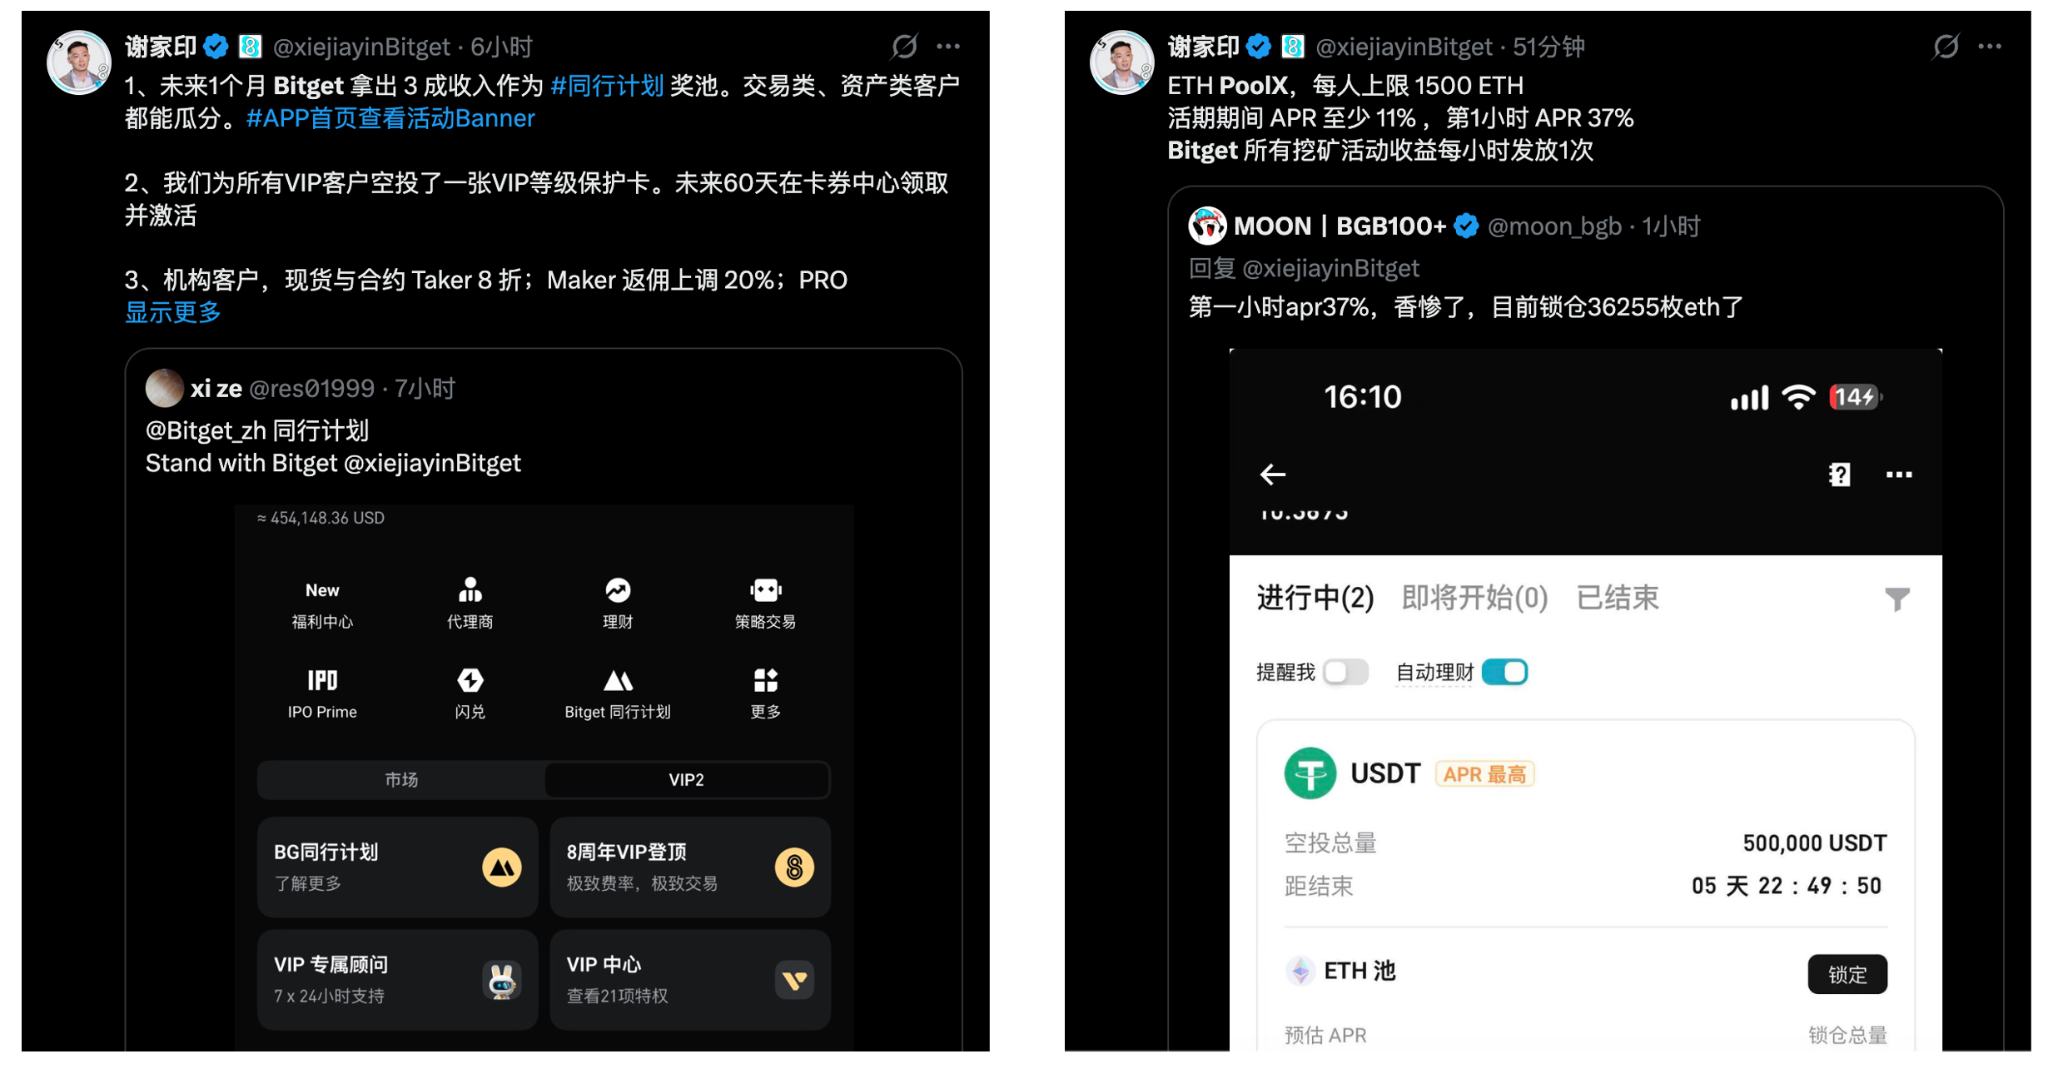
ETH PoolX 提供 50 万 USDT 奖池,用户锁仓 ETH 即可参与分配,活动早期页面预估 APR 一度达到约 37.11%,随后随着参与资金增加动态回落。
BTC PoolX 随后上线,提供 10 万 BGB 奖池,并根据用户此前 15 日的 BTC 持仓给予额外加成。
稳定币方面,Bitget 同期推出 USDT 和 USDGO 活期理财活动,支持随存随取,限时 APR 分别达到 10% 和 12%。“同行计划”则将活动期间符合条件的交易手续费收入的 30% 纳入用户奖池,其中 60% 按交易量分配,40% 按资产量分配。10 月 2 日,Bitget 官方数据显示首批奖励已发放,累计向 763,543 名用户发放 1,907,455 USDT。
这些活动的意图并不难理解。提现恢复解决的是用户“能不能走”的问题,随后推出的一系列活动,则是在重新启动交易、理财和资金沉淀。
很快,许多用户用资金投票,展现出对 Bitget 的信心和对活动的热情。
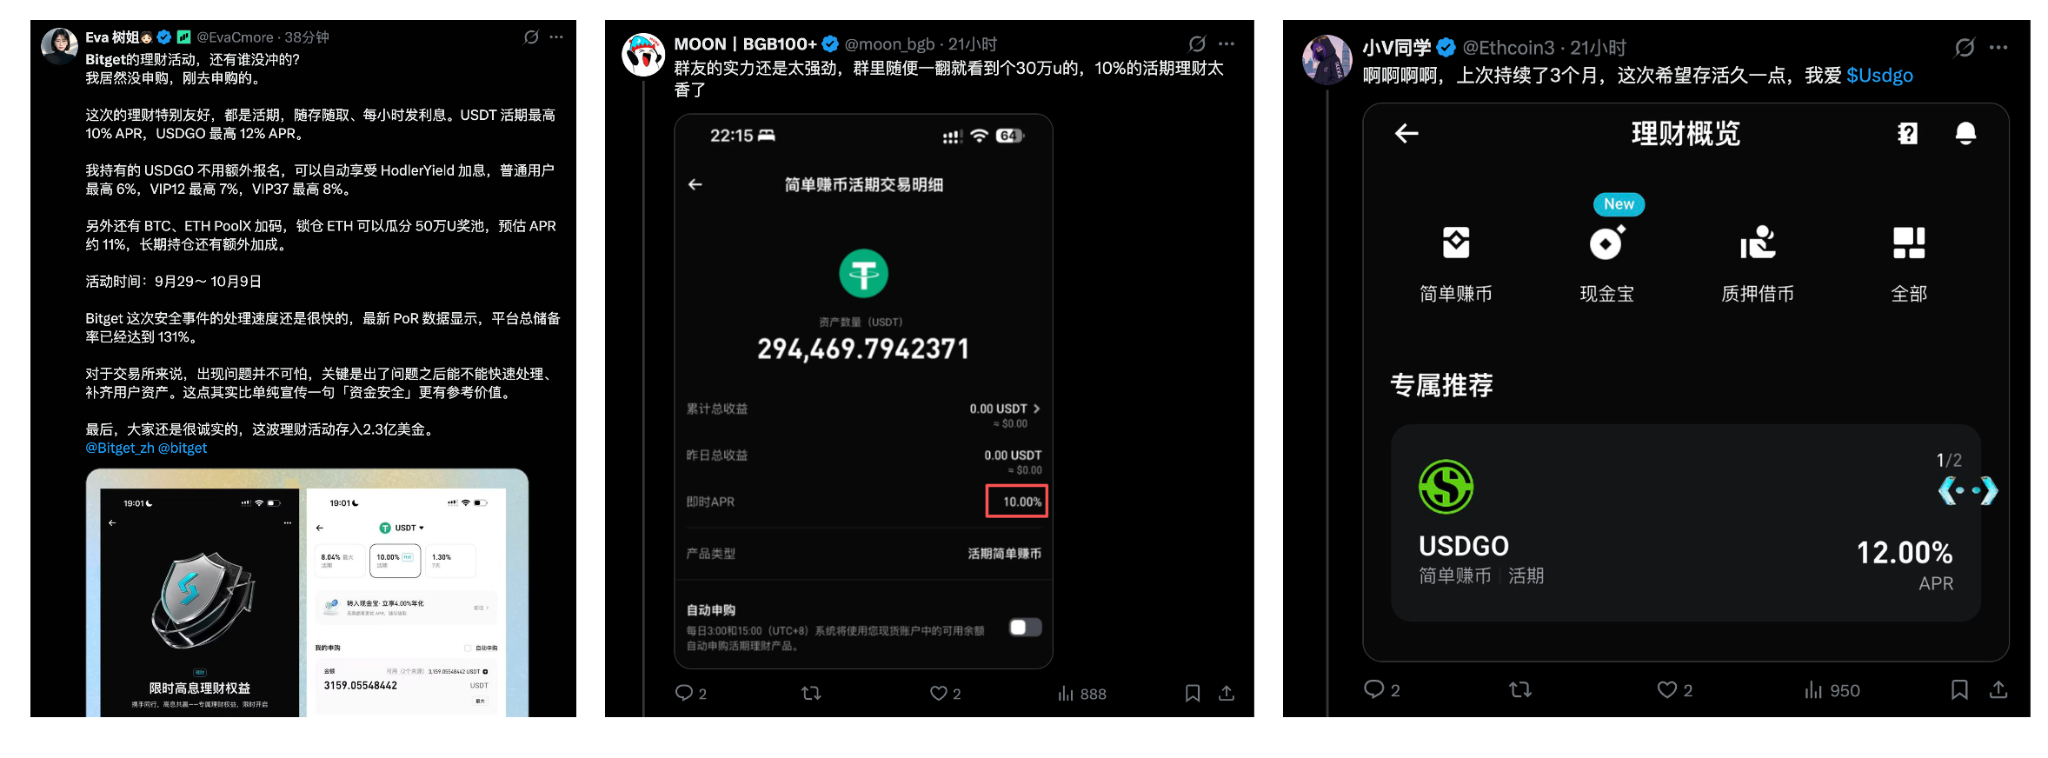
几天前,市场最关心的还是“钱什么时候能提”;随着提现恢复,问题开始变成“参加哪一项活动能收获更高的 APR”。
事件出现拐点的信号。
对于交易所来说,用户信心恢复最直接的证明,就是在可以自由出入之时仍愿意把钱留下来。
一次安全事故,给交易所行业留下了什么
Bitget 此次事件发生后,几乎得到了行业“半壁江山”的支持。
这里面最值得说的是 Bybit。
2025 年 2 月,Bybit 遭遇约 14 亿美元安全事件。攻击发生后大约 5 个小时,Bitget 向 Bybit 提供了 40,000 ETH,当时价值超过 1 亿美元。这 40,000 ETH 没有利息、没有抵押,也没有约定固定还款期限。Bybit 随后在三天内全额归还。
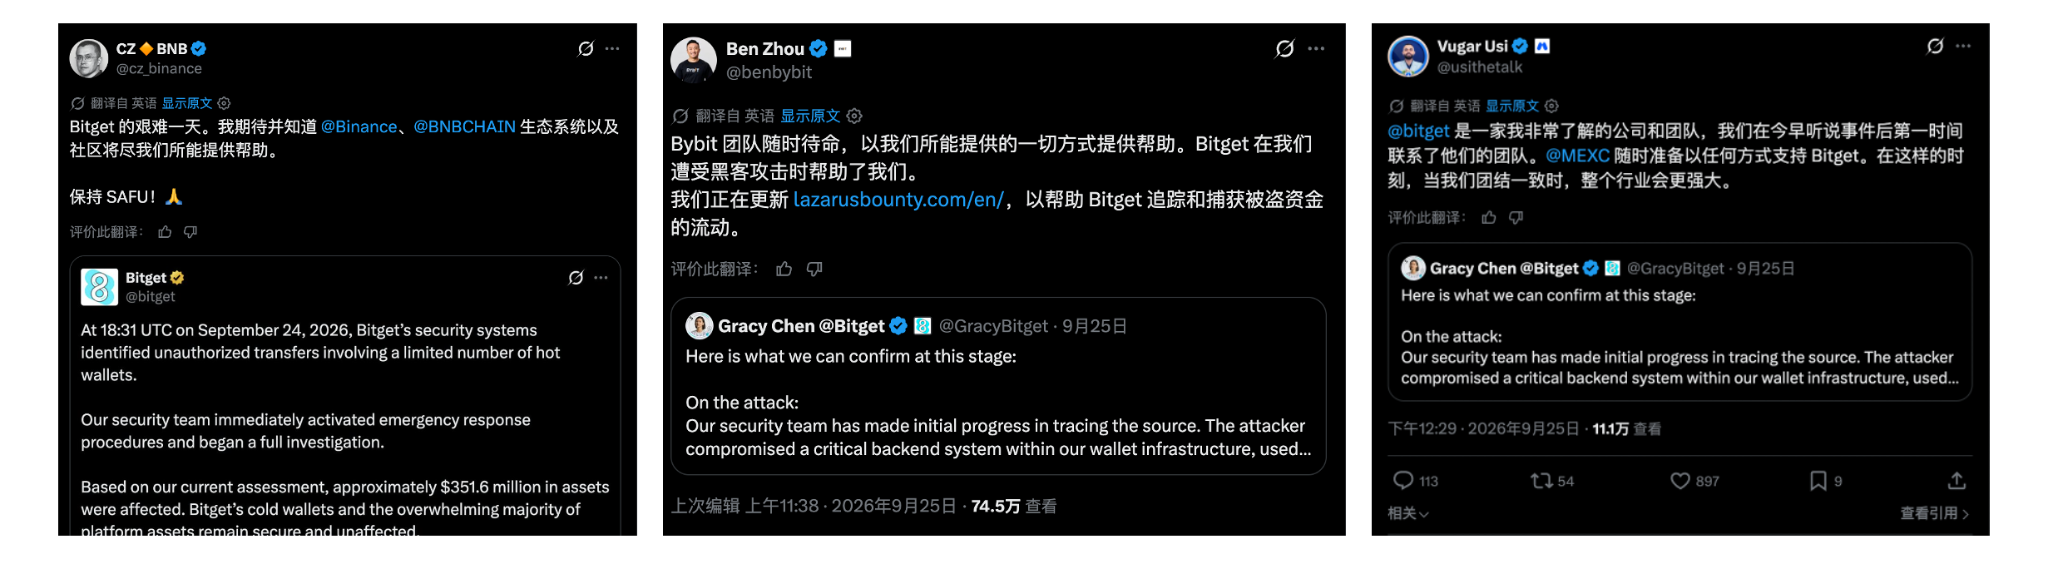
一年多以后,双方的位置交换了。Bitget 出事后,Bybit CEO Ben Zhou 很快公开表示愿意提供帮助,并特意提到:“我们遭遇黑客攻击时,Bitget 曾经帮助过我们。”随后 Bybit 将相关被盗资金纳入 LazarusBounty 系统追踪。
站出来的远不只是 Bybit。CZ 在事件发生后公开声援,Binance 安全团队随后与 Bitget 展开合作,包括共享威胁情报、追踪被盗资金和支持资产追回;MEXC CEO Vugar Usi 也主动联系 Bitget 表示支持。交易所之外,Mandiant、SlowMist 参与调查和取证,Circle、Tether 参与相关资产冻结。
看到这些新闻时,我确实有些热血沸腾。
加密行业从来不缺竞争。交易所之间争用户、争流动性、争市场份额,但真正遇到数亿美元级别的安全危机,作为同行又会抱团取暖。
而 Bitget 作为一个平台在行业里有没有真正赢得信任和尊重,到了危机时刻最直观。
但这件事如果只停留在“患难见真情”,又低估了它的意义。
加密行业没有一个统一的机构兜底,但保护基金、同行协作、安全机构和链上追踪正在形成一套自己的风险处理网络。与此同时,从热钱包、签名系统到第三方软件和内部权限,交易所需要防守的边界也越来越大:攻击越来越复杂,行业需要携手应对。
而设立保护基金、事后保持公开透明与遵循承诺、以及行业合作,现在已经是应对危机的优秀范式,Bitget 现在已经认真演示了一遍。
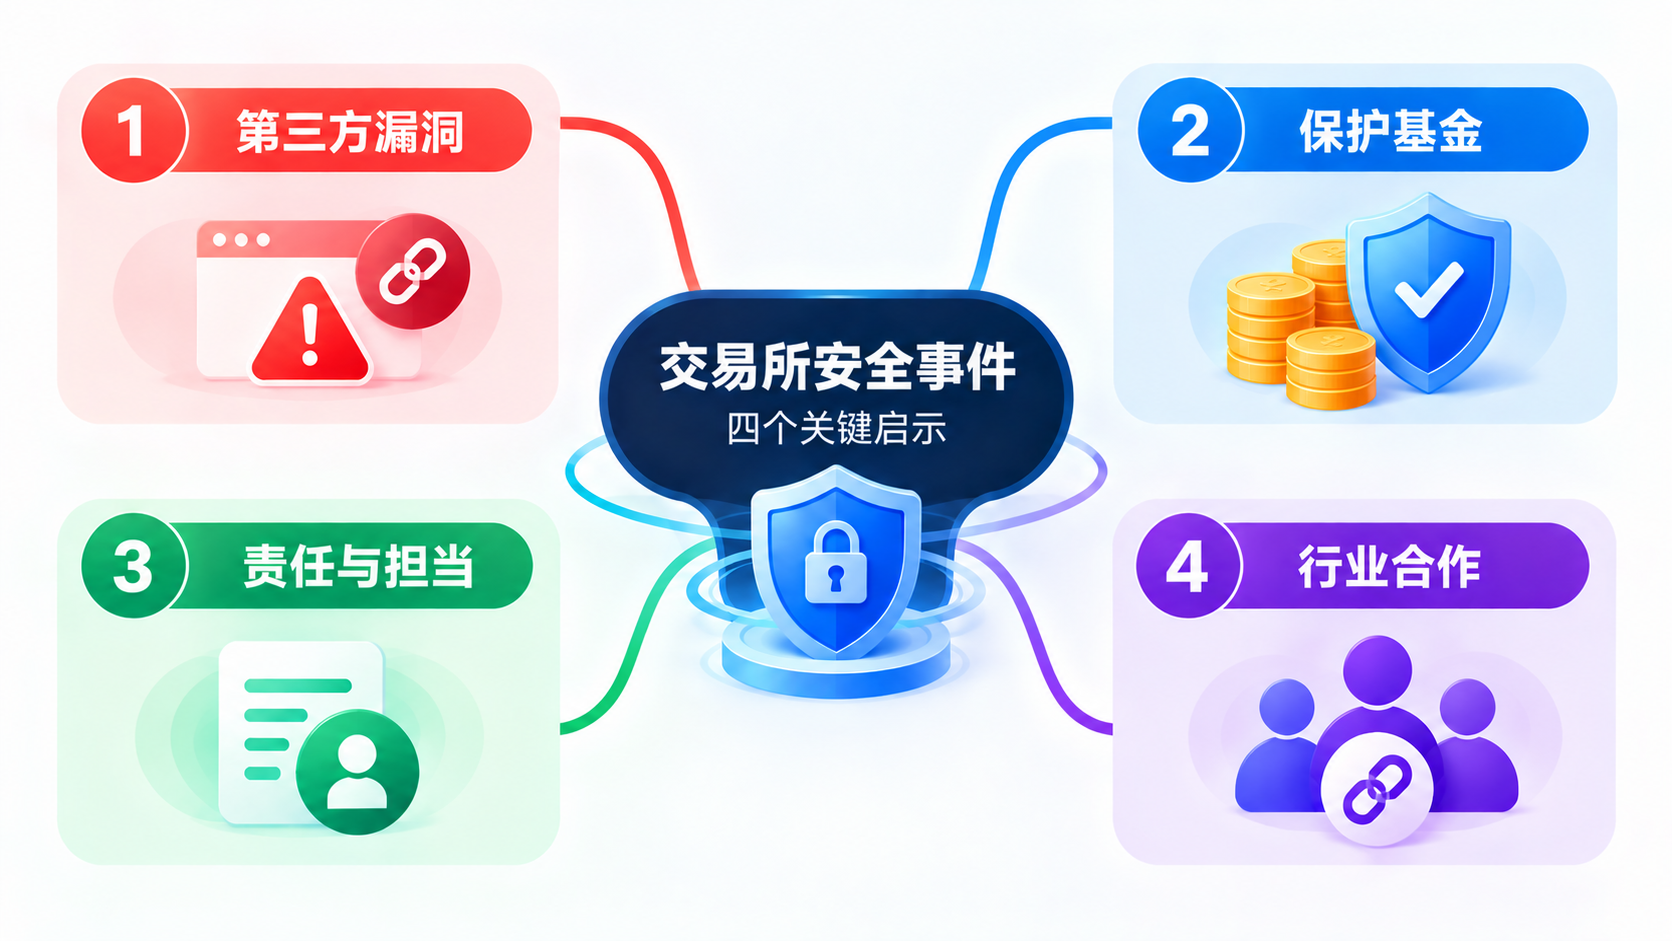
过去两年,加密行业一直在谈 Mass Adoption。ETF、稳定币、RWA 和代币化证券把更多传统金融资金带进来,美国的监管框架也在逐步建立。走到这一步,行业需要证明的已经不只是创新和增长,还有处理风险的能力。
Bitget 这次用 4 亿美元检验了一家平台在危机面前的责任感。危机不会终结一个平台,担当可以重新定义一个平台
对正在走向主流金融的加密行业来说,这同样是一场必须经历的考试。没有任何金融体系能够建立在“永远不出事”的假设上。真的出了事,能不能赔得起、说得清、恢复得了,考验的则是责任和底线。
金融世界最终如何看待加密行业,可能就取决于它如何正确应对糟糕的一天。

